SMGOS: Kendi Geliştirdiğimiz IP/MPLS Ağ İşletim Sistemi
Simgenet · Teknik Makale
Segment Routing'den EVPN'e, IPsec'ten IEEE 1588 PTP'ye: operatör sınıfı bir yönlendirici yazılımını ölçerek inşa etmenin hikâyesi ve tam özellik dökümü
Simgenet Mühendislik · 13.11.2026 · Okuma süresi: yaklaşık 15 dakika
SMGOS, Simgenet'in kendi geliştirdiği IP/MPLS ağ işletim sistemidir (In-house developed IP/MPLS Network Operating System). Enerji iletim ağlarının, demiryolu haberleşmesinin, telekom ve 5G omurgalarının beklediği yönlendirme, MPLS, VPN, zaman senkronizasyonu ve güvenlik işlevlerini tek bir yazılımda, tek bir komut satırı ve tek bir veri modeliyle sunar.
Bu yazı iki soruya cevap veriyor: SMGOS'u nasıl inşa ettik ve bugün tam olarak neleri destekliyor? İlk bölümler işin hikâyesini, sonraki bölümler protokol protokol, standart standart teknik dökümü anlatır. Komut satırı örnekleri gerçek SMGOS yapılandırmalarından alınmıştır.
Kısaca
- Ne: Simgenet SMG serisi yönlendiricilerde çalışan, kendi geliştirdiğimiz IP/MPLS ağ işletim sistemi.
- Kimin için: Enerji üretim merkezleri ve 154/400 kV trafo merkezleri, demiryolu MPLS haberleşmesi, telekom/ISP ve 5G taşıma ağları, kritik altyapı haberleşme sistemleri.
- Hangi protokoller: OSPF, IS-IS, BGP, LDP, RSVP-TE, SR-MPLS, SRv6, SR-TE, Flex-Algo, TI-LFA, Seamless MPLS, L3VPN, VPWS/VPLS, EVPN, mVPN, IPsec IKEv2, MACsec, IEEE 1588 PTP, SyncE.
- Nasıl yönetilir: Endüstri standardı sözdizimli CLI, HTTPS web arayüzü, NETCONF/YANG, RESTCONF, gNMI, SNMPv3; merkezden izleme ve yapılandırma için SMG-NMS.
- Düzeyi: En ileri seviye konular dahil, dünyanın önde gelen ağ işletim sistemleriyle aynı özellik düzeyindedir; farklı markaların cihazlarıyla birlikte çalışabilirliği denenmiştir.
- Ayırt edici yanı: Bir özellik, bağımsız test platformumuz SVP'de ölçülmeden kataloğa girmez.
01Neden kendi ağ işletim sistemimizi yazdık?
Simgenet bir kutu satıcısı değil, bir mühendislik şirketidir. Yıllardır trafo merkezlerinde, demiryolu hatlarında ve operatör ağlarında haberleşme sistemleri tasarlıyor, kuruyor ve devreye alıyoruz. Sahada geçen bu yıllar bize tek bir şeyi tekrar tekrar gösterdi: kritik altyapıda bir yönlendiricinin ömrü, onu üreten firmanın yol haritasından uzundur.
Bir trafo merkezine konan cihaz on beş yıl ve daha uzun süre çalışır. Bu süre içinde standartlar değişir, güvenlik gereksinimleri sıkılaşır, işletmeci yeni bir özelliğe ya da bir düzeltmeye ihtiyaç duyar. Kutunun içindeki yazılıma hâkim değilseniz, müşterinize verebileceğiniz tek cevap "üreticiye sorduk, bekliyoruz" olur. Biz bu cevabı vermek istemedik.
SMGOS'un tasarım felsefesi bu yüzden dört kelimeyle özetlenir: tam kontrol, özelleştirilebilirlik, uzun ömürlü sürdürülebilirlik ve operatör sınıfı işletim. Yazılımın her katmanını biz derliyor, biz imzalıyor, biz ölçüyoruz. Sahadan gelen bir ihtiyaç, aynı ekibin masasında tasarıma, koda ve teste dönüşüyor.
02SMGOS nedir, nasıl bir mimarisi var?
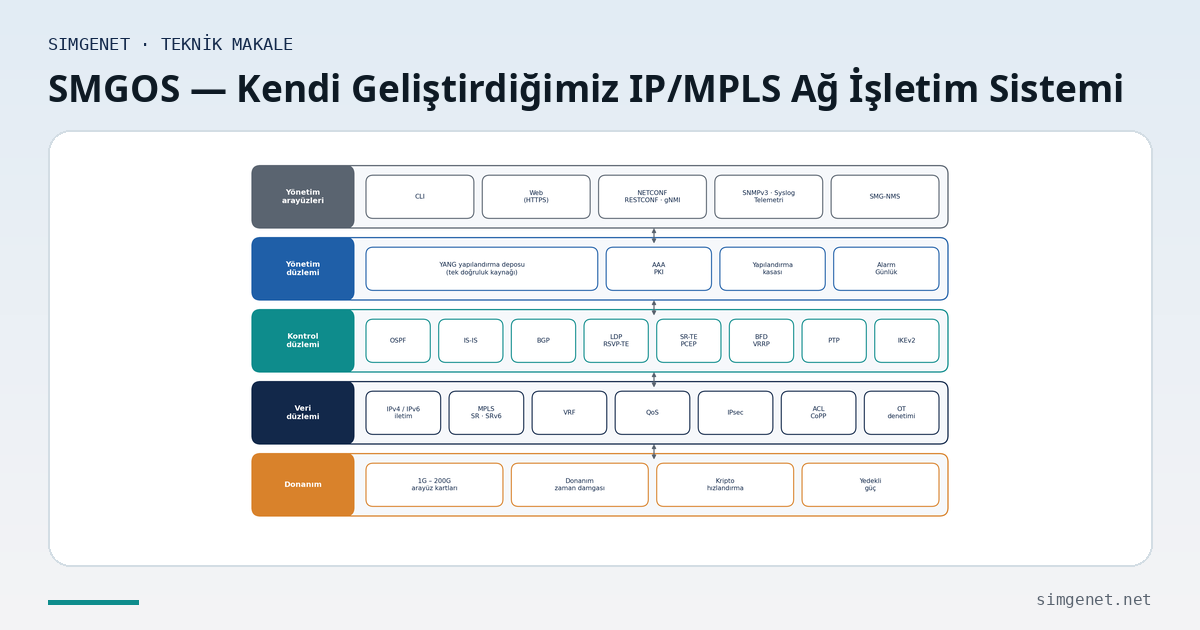
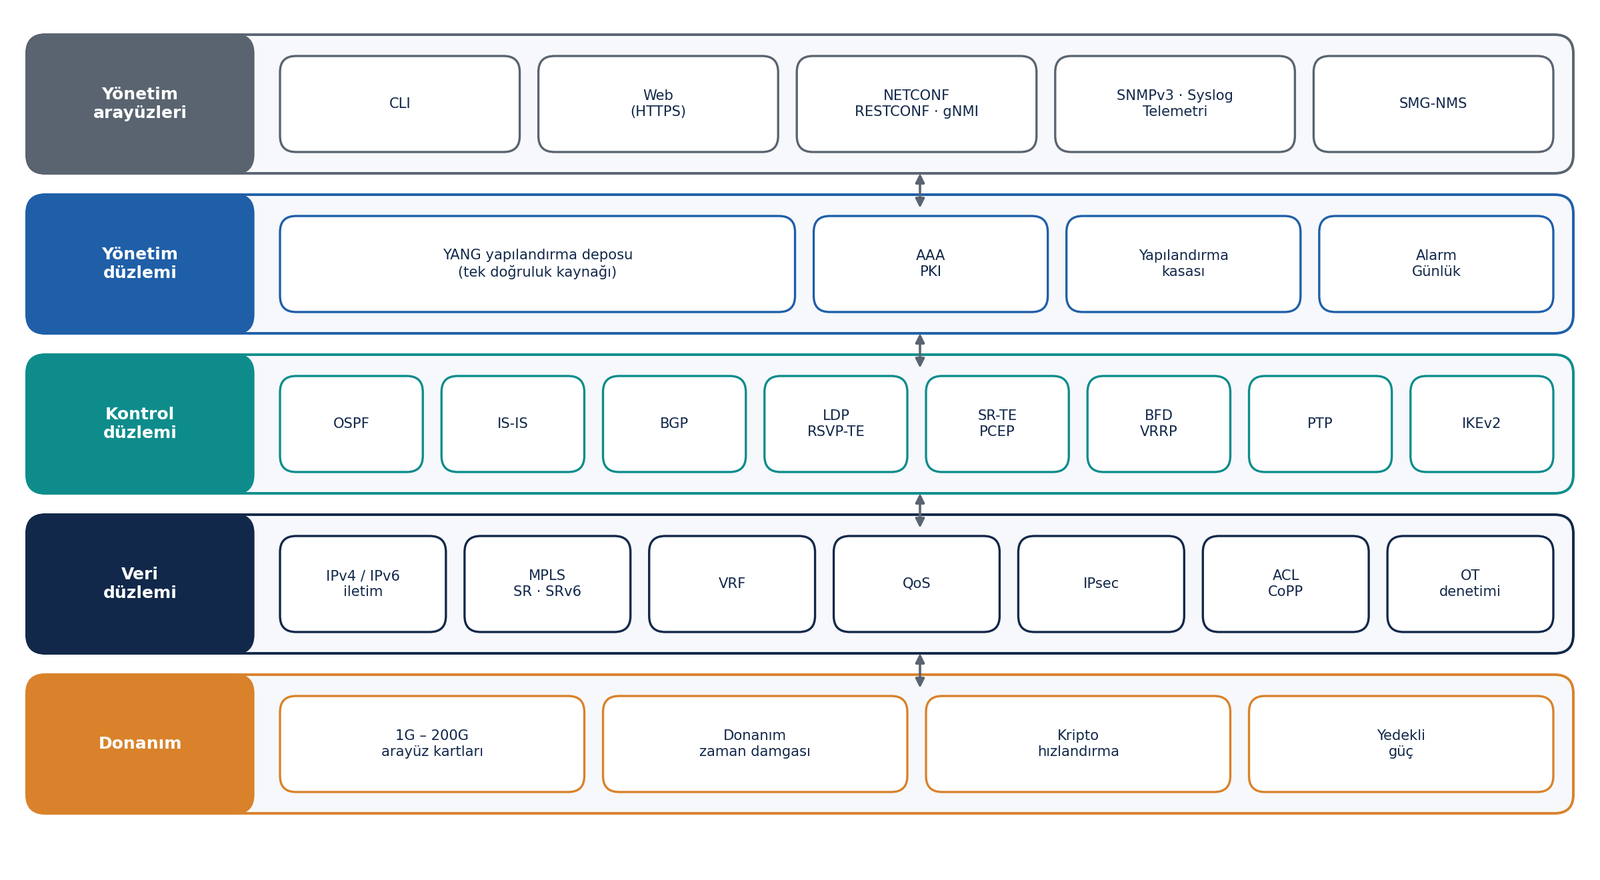
SMGOS üç düzlemden oluşur ve bu üçü birbirinden bilinçli olarak ayrılmıştır.
Veri düzlemi. Paket iletimi, kullanıcı alanında çalışan yüksek hızlı bir iletim motoruyla yapılır. 1G'den 200G'ye kadar arayüz kartları, donanım zaman damgası ve donanım kripto hızlandırma bu düzlemde kullanılır. MPLS etiket işlemleri, VRF tabloları, QoS kuyrukları, IPsec ve erişim listeleri aynı iletim hattında çalışır.
Kontrol düzlemi. Her yönlendirme protokolü ayrı bir süreçtir. Bir süreç yeniden başlasa bile diğerleri ve paket iletimi çalışmayı sürdürür; yeniden başlayan süreç, çalışan yapılandırmayı kendiliğinden geri alır.
Yönetim düzlemi. Tek bir doğruluk kaynağı vardır: YANG ile modellenmiş yapılandırma deposu. CLI'dan, web arayüzünden ya da NETCONF üzerinden yapılan değişiklik aynı depoya yazılır; üçü de her zaman aynı yapılandırmayı gösterir. Cihaz yalnızca bu yollarla yapılandırılır; "arka kapı" ayarı yoktur.
Konumlama. SMGOS bir güvenli WAN yönlendiricisi ve zaman dağıtım düğümüdür: merkezde güvenlik ağ geçidi (SeGW) ve toplama yönlendiricisi, sahada WAN kapısı olarak çalışır. Bir güvenlik duvarı ya da IDS/IPS ürünü değildir; OT protokol denetimi tamamlayıcı bir işlevdir ve kapsamı aşağıda açıkça yazılıdır.
03En zor kısım: "var" demek ile "ölçüldü" demek arasındaki mesafe
Bir protokolü çalıştırmak, işin kolay yarısıdır. Zor olan, o protokolün gece üçte, elektrik gidip geldikten sonra, komşu cihaz yarım kalmış bir oturumla beklerken de aynı şekilde çalıştığını kanıtlamaktır. SMGOS'un asıl emeği buradadır.
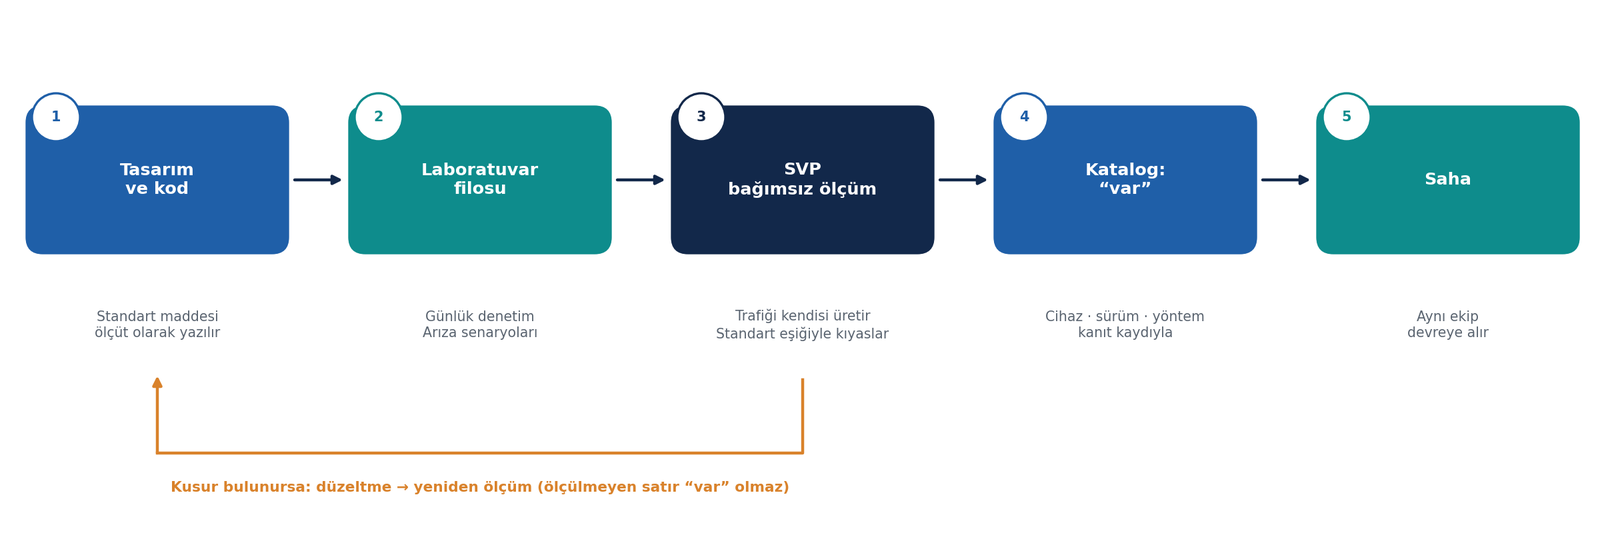
Katalog kuralı. İç kataloğumuzda bir satır ancak ölçülmüş bir kabul kaydı varsa "var" olur: hangi cihazda, hangi sürümde, hangi yöntemle ölçüldüğü yazılıdır. Kanıtı olmayan satır "ölçülmedi" diye işaretlenir ve satış metnine girmez. Boş bırakmak ya da üstünü örtmek seçenek değildir.
Bağımsız hakem. Bir ürünü geliştiren ekip, kendi yazdığı kodu tarafsız sınayamaz. Bu yüzden kendi geliştirdiğimiz test platformu SVP (Simgenet Validation Platform / Simgenet Doğrulama Platformu) ayrı bir ekip ve ayrı bir cihaz olarak çalışır: trafiği kendisi üretir, sonucu standardın eşiğiyle kıyaslar, hükmü raporuyla verir. Kusuru müşteriden önce SVP bulur; düzeltme de ancak SVP ölçtükten sonra sahaya çıkar.
Satır satır karşılaştırma. SMGOS'u, dünyanın önde gelen ağ işletim sistemleriyle aynı standart listesi üzerinden karşılaştıran yüzü aşkın satırlık bir matris tutuyoruz. Her satırın dört durumundan biri vardır: var, kısmi, ölçülmedi, yok. Bu matris bir pazarlama belgesi değil, iş listemizdir; yol haritamız doğrudan ondan çıktı. Bugün SMGOS, bu matrisin en ileri seviye satırlarında da karşılaştırdığımız sistemlerle aynı düzeydedir.
Her gün izlenen laboratuvar filosu. Laboratuvarımızdaki SMGOS yönlendiricileri fiber halkayla birbirine bağlıdır ve her gün otomatik olarak denetlenir: komşuluklar, etiket tabloları, saat kalitesi, süreç sağlığı, cihazlar arası yapılandırma eşitliği. Bunun üzerine arıza senaryolarını deniyoruz: art arda yeniden başlatmalar, elektrik kesintisi, hat kopması, kart söküp takma, çalışan bir sürecin sonlandırılması. Ölçüt basittir: cihaz kimse dokunmadan kendi kendine geri gelmeli ve yapılandırmasını eksiksiz korumalıdır.
Ölçümün öğrettikleri. Ölçüm, kâğıt üzerinde doğru görünen ama pakete yansımayan ayrıntıları ortaya çıkarır. Bir ayarın ekranda görünmesi ile veri düzleminde gerçekten uygulanması aynı şey değildir; bir yedek ağ geçidinin devralma süresinin standarttaki zamanlayıcılarla birebir örtüşmesi tesadüfle olmaz. Bu ayrıntıların her biri laboratuvarda bulundu ve sahaya çıkmadan düzeltildi. "Var" ile "ölçüldü" arasındaki mesafeyi kapatan şey, bu sabırlı tekrar oldu.
Müşteriyle aynı yol. Testlerimizde ürünü sahadaki işletmeci gibi kullanırız: normal kullanıcı hesabı, web arayüzü ve CLI. Geliştiriciye özel kısa yoldan geçen bir test, müşterinin göreceği ürünü ölçmüş sayılmaz.
04Omurganın en zor konuları: ileri seviye yetenekler
Bir ağ işletim sistemini operatör sınıfı yapan, temel protokollerin ötesindeki konulardır: büyük ağı ölçeklemek, trafiği bilinçli yönlendirmek, arızada milisaniyeler içinde toparlanmak ve bunları servis kesmeden işletmek. SMGOS'un en çok emek harcanan kısmı burasıdır.
| Konu | SMGOS'ta |
|---|---|
| Büyük ağı ölçeklemek | Seamless MPLS (BGP-LU) ile alanlara bölünmüş uçtan uca etiketli taşıma; BGP PIC ile önek sayısından bağımsız yakınsama; rota yansıtıcı ve Add-Path |
| Trafik mühendisliği | SR-TE politikaları (renk, Binding SID, açık ve dinamik aday yollar), PCEP ile merkezi yol hesaplama, BGP-LS ile topoloji aktarımı, RSVP-TE |
| Amaca özel topolojiler | Flex-Algo: aynı fiziksel ağ üzerinde gecikme ya da TE metriğine göre ayrı iletim düzlemleri |
| IPv6 tabanlı taşıma | SRv6 ve sıkıştırılmış SID (uSID); SRv6 üzerinden L3VPN |
| Kesintisiz teknoloji göçü | SR ↔ LDP birlikte çalışma (SRMS): mevcut LDP ağından Segment Routing'e servis kesmeden geçiş |
| Arızada anında toparlanma | TI-LFA ile bağlantı, düğüm ve SRLG koruması; mikro döngü önleme; veri düzleminde çalışan BFD; S-BFD ile SR-TE yol denetimi |
| Çok bağlantılı servisler | EVPN tüm-etkin çoklu bağlantı (ESI, DF seçimi), IRB ve anycast ağ geçidi; pseudowire yedekliliği |
| Çoklu yayın servisleri | mVPN: mLDP ve Tree-SID ağaçları; PIM-SM / SSM |
| Servis kesmeden işletim | NSR, zarif yeniden başlatma, hizmet içi yükseltme (ISSU), sıcak kart değişimi, arızalı port karantinası |
| Taşıyıcı sınıfı zamanlama | Çok kartlı sınır saati, SyncE + ESMC ile hibrit çalışma, G.8275.1 / G.8275.2 profilleri, holdover ve saat sınıfı yönetimi |
| Yüksek erişilebilir güvenlik ağ geçidi | Yedekli SeGW, donanım kripto hızlandırma, kuantum sonrası hibrit anahtar değişimi (ML-KEM) |
| Ölçerek işletmek | SR performans ölçümü, LSP ping / traceroute, Y.1731, TWAMP / STAMP, model güdümlü akış telemetrisi |
| Merkezden yönetmek | SMG-NMS ile izleme ve yapılandırma tek yerden; ZTP ile cihazın kendiliğinden kaydolması |
Bu tablo bir hedef listesi değil, bugünkü SMGOS'tur. En ileri seviye konular da dahil olmak üzere SMGOS, dünyanın önde gelen ağ işletim sistemleriyle aynı özellik düzeyindedir. Bütün bu işlevler açık standartlara dayanır ve farklı markaların cihazlarıyla birlikte çalışabilirliği denenmiştir; SMGOS mevcut bir ağa, o ağı değiştirmeden katılır.
05SMGOS hangi özellikleri destekliyor?
Aşağıdaki döküm alan alan düzenlenmiştir. Her bölümün sonunda ilgili standartlar, yazının sonunda ise toplu standart listesi yer alır.
Yönlendirme
| Alan | Destek |
|---|---|
| OSPFv2 / OSPFv3 | Çok alanlı tasarım, noktadan noktaya ve yayın ağları, HMAC-SHA-256 anahtar zinciriyle kimlik doğrulama, BFD ile hızlı komşu kaybı tespiti, zarif yeniden başlatma, VRF başına OSPF, Segment Routing uzantıları |
| IS-IS | Seviye 1/2 ve çok alanlı tasarım, seviyeler arası rota sızdırma, geniş metrik, noktadan noktaya devreler, Segment Routing uzantıları, Flex-Algo, TI-LFA |
| BGP | iBGP/eBGP, rota yansıtıcı, MP-BGP (VPNv4/VPNv6, L2VPN EVPN), Add-Path, çoklu yol, BGP-LU, BGP-LS, Flowspec, RPKI kaynak doğrulama, topluluklar (community / extended community), zarif yeniden başlatma, en çok önek koruması, komşu kimlik doğrulama, rota haritaları ve politika |
| Statik ve politika | Statik rotalar (VRF, etiket, mesafe), politika tabanlı yönlendirme (PBR), ECMP yük paylaşımı, protokoller arası denetimli yeniden dağıtım, RIPv2 |
| Sanallaştırma | VRF, VRF içi Loopback, VRF'ler arası denetimli rota sızdırma |
| IPv6 | Çift yığın (dual-stack) yönlendirme, IPv6 erişim listeleri, 6PE/6VPE |
| Çoklu yayın | PIM-SM / PIM-SSM, IGMP; VRF içinde çoklu yayın |
| Adres servisleri | DHCP sunucu ve VRF farkındalıklı DHCP relay, NAT44 (kaynak / hedef / port çevirimi) |
| Ağ geçidi yedekliliği | VRRPv3 (IPv4 ve IPv6), öncelik, geri alma (preempt), arayüz ve IP SLA izleme, accept-mode |
| Tutarlılık denetimi | Kontrol düzlemi rota tablosu ile veri düzlemi iletim tablosunun karşılaştırmalı doğrulaması (show ip route verify all) |
Bir omurga arayüzünde IS-IS, Segment Routing ve TI-LFA'nın açılması şu kadar kısadır:
interface s1p1
 description OMURGA-R2
 ip router isis SMG
 isis network point-to-point
 isis fast-reroute ti-lfa
exit
!
router isis SMG
 is-type level-2-only
 net 49.0001.0000.0000.0001.00
 segment-routing on
 segment-routing global-block 30000 37999
 segment-routing prefix 1.1.1.1/32 index 11
exit
MPLS, Segment Routing ve trafik mühendisliği
| Alan | Destek |
|---|---|
| LDP | Etiket dağıtımı, explicit-null, LDP-IGP eşzamanlaması, oturum koruması, zarif yeniden başlatma |
| SR-MPLS | IS-IS ve OSPF ile Prefix-SID / Adjacency-SID, anycast SID, BGP Prefix-SID, SRGB/SRLB yönetimi, entropy label |
| SR ↔ LDP geçişi | Eşleme sunucusu (SRMS) ile SR ve LDP adalarının birlikte çalışması; LDP'den Segment Routing'e kesintisiz göç |
| Seamless MPLS | BGP-LU ile alanlara bölünmüş büyük ağlarda uçtan uca etiketli yol |
| SRv6 | Locator ve SID yönetimi, sıkıştırılmış SID (uSID), IS-IS SRv6 uzantıları, SRv6 üzerinden L3VPN, Flex-Algo'ya bağlı locator'lar |
| Flex-Algo | Gecikme ve TE metriğine göre ayrı topolojiler; hassas trafik için düşük gecikmeli düzlem |
| SR-TE | Renk (color) ve uç nokta tabanlı politikalar, Binding SID, açık ve dinamik aday yollar, renge göre otomatik yönlendirme, aday yol düştüğünde IGP yoluna dönüş |
| Yol hesaplama | PCEP ile merkezi yol hesaplama (PCE), BGP-LS ile topoloji aktarımı |
| RSVP-TE / MPLS-TE | Açık yollu tüneller, bant genişliği rezervasyonu, hızlı yeniden yönlendirme (facility backup) |
| MPLS-TP | Taşıma profili: statik çift yönlü LSP'ler ve taşıma sınıfı OAM |
| MPLS veri yolu | Push / swap / pop, PHP, TTL işleme (uniform / pipe), MPLS yüküyle tutarlı jumbo çerçeve; sınır aşıldığında gönderene açık hata bildirimi |
Bir SR-TE politikası, kritik bir akışı seçilmiş bir yoldan taşımak için şöyle tanımlanır:
segment-routing
 traffic-eng
  segment-list SL-KUZEY
   index 10 mpls label 30012
   index 20 mpls label 30013
  exit
  policy color 100 endpoint 3.3.3.3
   name ANA-YOL
   binding-sid 1111
   candidate-path preference 100 name KUZEY explicit segment-list SL-KUZEY
  exit
 exit
exit
VPN servisleri
| Alan | Destek |
|---|---|
| L3VPN | BGP/MPLS IP VPN (VPNv4/VPNv6), çok PE'li topolojiler, 6PE/6VPE, Inter-AS seçenekleri, SRv6 üzerinden L3VPN |
| L2VPN | VPWS (noktadan noktaya pseudowire), VPLS (LDP ve BGP otomatik keşif / sinyalleme), pseudowire yedekliliği, pseudowire sonlandırma (PWHE), QinQ ve VLAN yeniden yazma |
| EVPN | EVPN-VXLAN ve EVPN-MPLS; ELAN, EVPN-VPWS, tek-etkin ve tüm-etkin çoklu bağlantı (ESI, DF seçimi), IRB ve anycast ağ geçidi |
| Çoklu yayın VPN | mVPN: mLDP ve Tree-SID tabanlı ağaçlar, BGP sinyalleme |
| Mobil taşıma | GTP-U taşıma (3GPP TS 29.281) ve protokol denetimi |
| IPsec | IKEv2, rota tabanlı tüneller (VTI), AES-256-GCM, ECP-256/384, sertifika ve ön paylaşımlı anahtar, tünel düşerse trafiği açık göndermeyen (fail-closed) seçenek |
| Güvenlik ağ geçidi (SeGW) | Çok sayıda uzak ucun merkezde sonlandırılması, yedekli (HA) çalışma, donanım kripto hızlandırma, kuantum sonrası hibrit anahtar değişimi (ML-KEM) |
| MPLS üzeri şifreleme | Etiketli trafiğin IPsec ile korunarak taşınması |
Hızlı yakınsama ve yüksek erişilebilirlik
- BFD: tek atlamalı ve çok atlamalı oturumlar, echo kipi, LAG üyeleri için micro-BFD, veri düzleminde çalışan (offload) oturumlar; taşıyıcı ayakta kalsa bile iletimin durduğu sessiz arızaların tespiti.
- S-BFD: başlatıcı ve yansıtıcı rolleri; SR-TE aday yollarının canlılık denetimi.
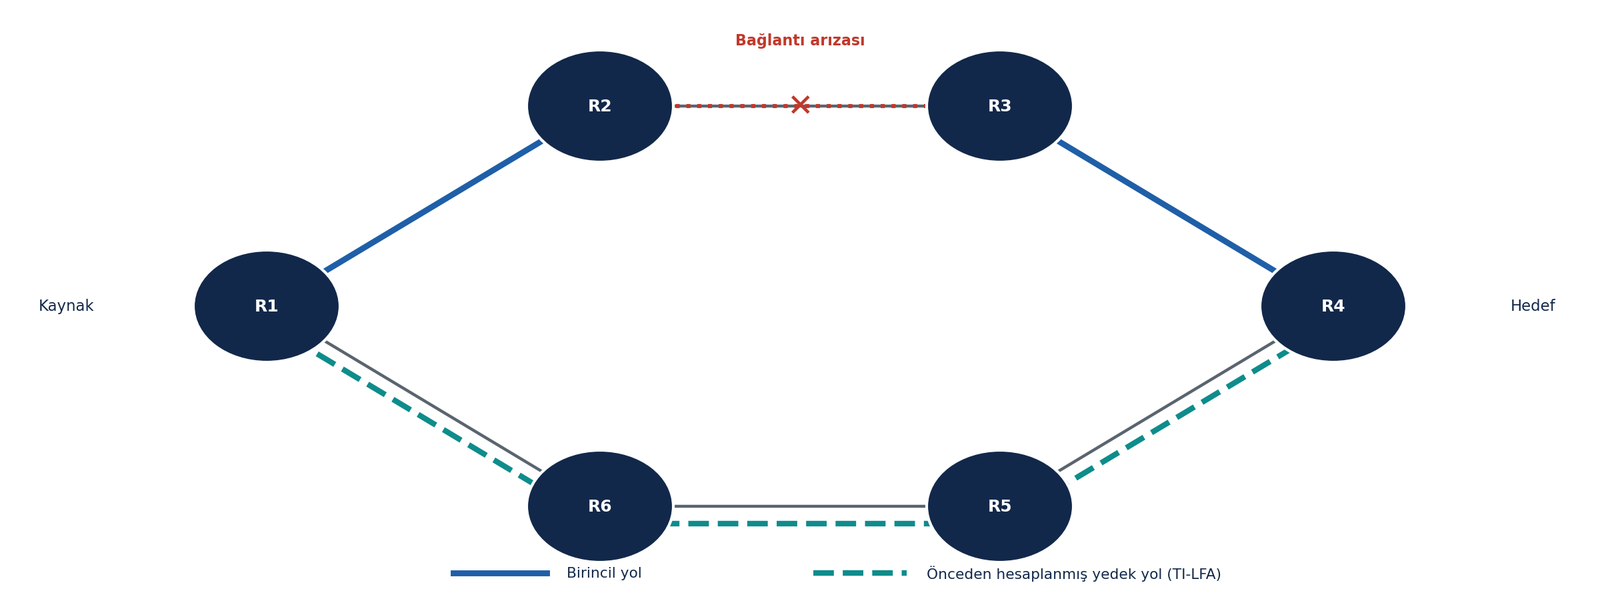
- TI-LFA ve IP hızlı yeniden yönlendirme: topolojiden bağımsız, döngüsüz yedek yol; bağlantı, düğüm ve ortak risk grubu (SRLG) koruması; LFA / remote-LFA; mikro döngü önleme.
- BGP PIC: çekirdek ve kenar için önek sayısından bağımsız yakınsama; yedek yol iletim tablosunda önceden hazırdır.
- Bağlantı ve halka koruması: LAG / LACP, ITU-T G.8032 Ethernet halka koruması, RSVP-TE hızlı yeniden yönlendirme.
- Yedekli çalışma: VRRPv3, ECMP, pseudowire yedekliliği, EVPN çoklu bağlantı, kesintisiz yönlendirme (NSR) ve zarif yeniden başlatma (BGP, OSPF, LDP).
- Süreç dayanıklılığı: bir kontrol düzlemi süreci yeniden başladığında çalışan yapılandırma korunur; tekrarlayan çökmelerde kayıtlı yapılandırmaya dönen döngü koruması vardır.
Bir S-BFD yansıtıcısı tek satırla açılır:
sbfd reflector source-address 1.1.1.1 discriminator 5001OAM ve servis güvencesi
Bir servisi kurmak kadar, çalıştığını kanıtlamak ve bozulduğunda yerini bulmak da işletim sisteminin işidir.
- MPLS OAM: LSP ping ve LSP traceroute (LDP ve Segment Routing yolları), pseudowire için VCCV.
- Segment Routing performans ölçümü: SR yolları üzerinde gecikme ve canlılık ölçümü; sonuçların SR-TE yol seçimine girdi olması.
- Ethernet OAM: IEEE 802.1ag CFM (MEP/MIP, süreklilik denetimi), ITU-T Y.1731 hata ve performans ölçümü (gecikme, kayıp), IEEE 802.3ah bağlantı OAM ve uzak döngü.
- Aktif ölçüm: TWAMP (tam ve Light), STAMP, IP SLA (ICMP ve UDP jitter).
- Servis devreye alma: RFC 2544 ve ITU-T Y.1564 testleri için veri düzlemi döngü (loopback) desteği.
- Servis içi tanı: VRF içinde ping / traceroute, EVPN ve L3VPN OAM, port aynalama (SPAN), akış dışa aktarımı (IPFIX).
- Fiziksel katman: optik modül DOM değerleri, FEC sayaçları, hat hata başarımı izleme.
Hizmet kalitesi (QoS)
- Modüler QoS yapısı:
class-map,policy-map,service-policy. - Sınıflandırma ve işaretleme: DSCP, MPLS TC, 802.1p, erişim listesi; uniform / pipe kipleri.
- Sekiz trafik sınıfı; katı öncelik ve ağırlıklı (DWRR) zamanlayıcı; çıkış şekillendirici; tek hızlı ve çift hızlı polis.
- Hiyerarşik QoS (HQoS): abone ya da servis başına şekillendirme altında sınıf kuyrukları.
- Tıkanıklık yönetimi: WRED ve ECN.
- Mikro patlama görünürlüğü: kuyruk doluluğunun ince zaman çözünürlüğüyle izlenmesi.
- Zaman ve canlılık trafiğinin (PTP, BFD) yük altında öncelik koruması.
- Enerji ve OT trafiği için hazır profiller: koruma ve kontrol trafiği yük altında önceliğini korur.
Zaman senkronizasyonu
Zaman, kritik altyapıda bir yan özellik değil, servisin kendisidir. SMGOS bu yüzden zamanı yönlendirme kadar ciddiye alır.
- IEEE 1588-2019 PTP: sınır saati (T-BC) ve saydam saat (T-TC); donanım zaman damgası; birden çok arayüz kartı arasında ortak saat kilidi.
- Profiller: ITU-T G.8275.1 (tam zamanlama destekli ağ), ITU-T G.8275.2 (kısmi destekli ağ), IEC 61850-9-3 güç profili.
- SyncE: fiziksel katman frekans eşzamanlaması ve ESMC kalite mesajları; PTP ile birlikte hibrit çalışma.
- Ölçüt: saat doğruluğu ITU-T G.8273.2 yöntemiyle, bağımsız referansa karşı ölçülür.
- Saat zinciri güvenliği: kaynağı izlenemeyen saat dağıtılmaz; saat kaynağı seçici, saat zinciri sağlık denetimi, holdover ve saat sınıfı duyurusu; hat asimetrisi düzeltmesi ve yön bazlı telemetri.
- NTP ve NTS: istemci ve sunucu rolleri, çoklu sunucu, kimlik doğrulamalı NTP ve Network Time Security.
- İzleme: PTPBASE-MIB ile saat durumu, ana saat kimliği ve port rolleri SNMP üzerinden okunur.
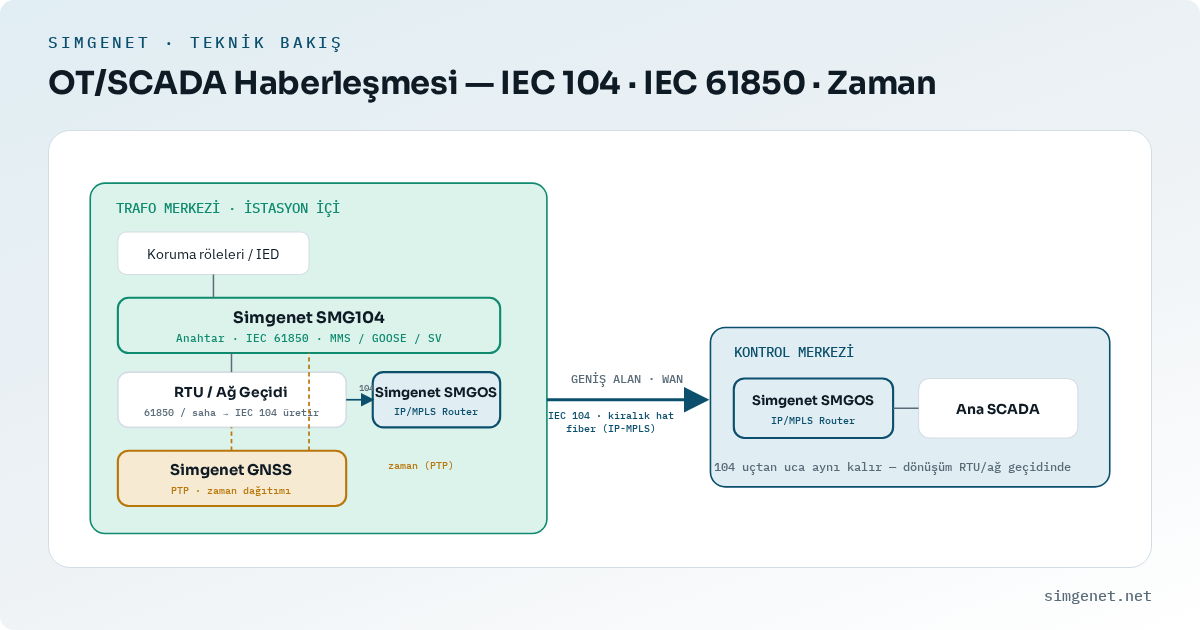
GNSS birincil referans kaynağı ayrı bir üründür (SMG GNSS zaman sunucusu). SMGOS bu kaynağın dağıtıcısıdır: zamanı omurga boyunca taşır ve sahadaki anahtarlara, koruma cihazlarına, baz istasyonlarına ulaştırır.
Güvenlik
| Alan | Destek |
|---|---|
| Kimlik ve yetki | TACACS+ (TLS taşımalı) ve RADIUS (DTLS/RadSec, dinamik yetkilendirme); rol tabanlı yetki ve 0–15 yetki seviyesi; her komut merkezden yetkilendirilir ve kaydedilir |
| Yerel acil durum hesabı | Geri çevrilemez özetle saklanan parola; yalnızca merkezi AAA sunucularına erişilemediğinde devreye girer |
| Parola politikası | En az uzunluk, hesap kilitleme, şifrelerin yapılandırmada açık görünmemesi |
| PKI | EST ile sertifika kaydı ve otomatik yenileme, OCSP ve CRL denetimi, anahtar rotasyonu |
| Cihazlar arası güven | Ortak sertifika otoritesiyle komşu cihazların birbirini otomatik tanıması (mTLS); yönlendirme ve zaman protokollerinde kimliği doğrulanmış komşuluk |
| Protokol kimlik doğrulama | OSPF, IS-IS, BGP ve LDP komşuluklarında kimlik doğrulama; anahtar zinciri ve anahtar rotasyonu |
| Hat şifreleme | MACsec (IEEE 802.1AE) ve MKA ile bağlantı katmanında şifreleme |
| Yönetim düzlemi koruması | CoPP; yönetim servisleri yalnızca yönetim arayüzünden ve ayrı yönetim VRF'inde; varsayılan olarak "reddet" politikası; sahte kaynak adresi denetimi (uRPF); L3–L7 hizmet engelleme saldırılarına dayanıklılık; sertleştirilmiş SSH |
| Erişim denetimi | NETCONF erişim denetim modeli (NACM), tanımsız hesaba varsayılan ret; IPv4 ve IPv6 erişim listeleri; 802.1X |
| Platform bütünlüğü | Güvenli açılış (Secure Boot) ve güven kökü, imzalı yazılım paketleri (imzasız ya da değiştirilmiş paket reddedilir), imzalı güvenlik yamaları |
| Yazılım şeffaflığı | CycloneDX biçiminde yazılım malzeme listesi (SBOM), VEX ve CSAF güvenlik bültenleri |
| Uyum | IEC 62443-4-2 gereksinim eşlemesi, AB Siber Dayanıklılık Yasası (CRA) uyum matrisi |
| Destek güvenliği | Tanı paketleri sırlardan arındırılmış üretilir; uzak destek erişimi süreli açılır ve kendiliğinden kapanır |
Merkezi kimlik doğrulama ve acil durum hesabı şöyle yapılandırılır:
aaa new-model
aaa authentication login default group tacacs+ local
tacacs-server host 10.0.0.5 secret 7 *** timeout 5
!
security passwords min-length 12
username acil privilege 15
username acil secret ***
OT görünürlüğü
SMGOS, enerji ve endüstri ağlarında taşıdığı protokolleri tanır ve kural tabanlı olarak denetler:
- IEC 60870-5-104
- IEC 61850 MMS, R-GOOSE ve R-SV (IEC 61850-90-5)
- Modbus/TCP ve DNP3
- GTP-U (istek/yanıt eşleşmesi dahil)
Denetim arayüz başına iki kipte çalışır: izleme (say ve alarm üret) ya da engelleme (kurala uymayan paketi düşür). İzinli uç kümeleri ve ihlal sayaçları tutulur.
Kapsamı açık yazmak gerekir: bu işlev bir imza veritabanına dayanmaz ve SMGOS'u bir IDS/IPS ürünü yapmaz. Amaç, WAN kapısında protokol kurallarına uymayan trafiği görünür kılmak ve istenirse durdurmaktır.
Yönetim, otomasyon ve izleme
- CLI: endüstri standardı sözdizimi; ağ mühendisinin alışık olduğu komut yapısı, bağlama duyarlı yardım ve tamamlama.
- Web arayüzü: HTTPS; yapılandırma, izleme, yedekleme, yeniden başlatma ve kapatma işlemleri.
- NETCONF/YANG: SSH ve TLS taşıma; IETF ve OpenConfig modelleri; aday yapılandırma, doğrulama, onaylı işlem (confirmed-commit), kalıcı kayıt; NETCONF Call Home.
- RESTCONF ve gNMI: sertifika tabanlı (mTLS) erişim; Get/Set/Subscribe.
- Akış telemetrisi: YANG-push ile periyodik ve değişiklik anında (on-change) bildirim.
- SNMPv3: standart MIB'ler (IF-MIB, OSPF, BGP4, IS-IS, MPLS-LSR, MPLS-TE, MPLS-LDP, ENTITY, PTPBASE), tuzaklar ve veri düzlemi düşme nedenleri tablosu.
- Alarm ve günlük: ITU-T X.733 şiddet modeli, etkin alarm listesi ve alarm geçmişi (RFC 8632), Türkçe açıklamalı alarm ve olay kataloğu, syslog (RFC 5424, TLS taşıma); günlük seli denetimi.
- Sıfır dokunuşla devreye alma (ZTP): cihaz ağa bağlandığında kimliğini sertifikayla kanıtlar ve yönetim sistemine kendiliğinden kaydolur.
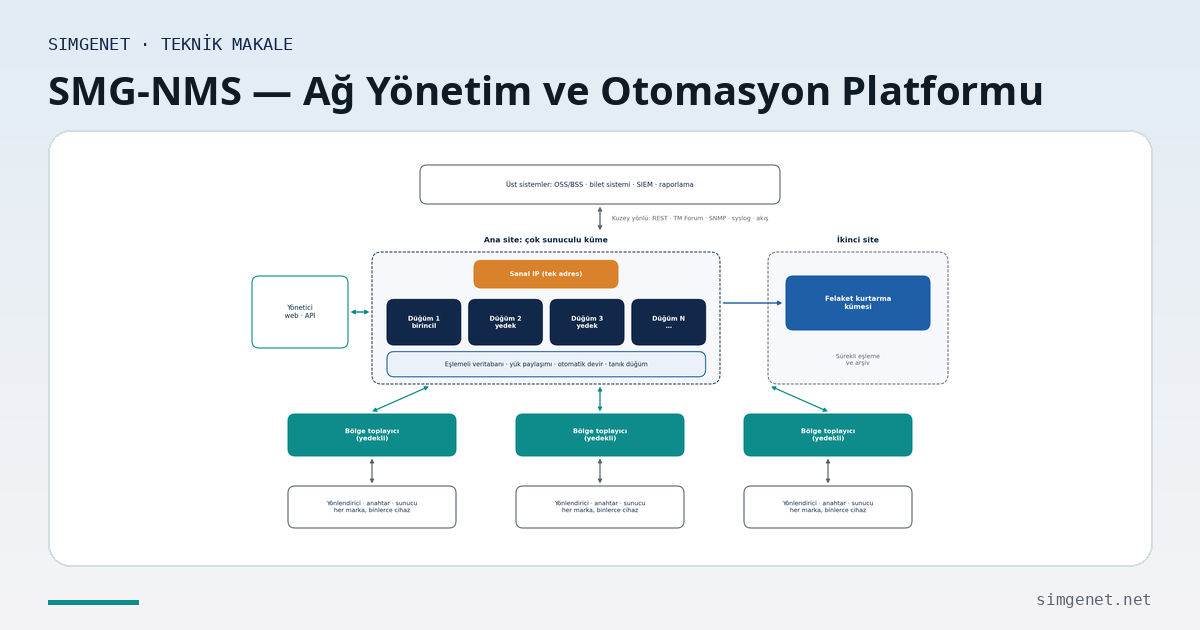
- Merkezi yönetim (SMG-NMS): SMGOS, SMG-NMS üzerinden hem izlenir hem yapılandırılır. İzleme tarafında alarm, başarım, topoloji ve envanter; yapılandırma tarafında YANG/NETCONF ile şablon tabanlı, işlem bazlı (onayla / geri al) provizyon ve cihazdaki yerel değişikliklerin sapma olarak görülmesi. Cihaz ile SMG-NMS birbirini sertifikayla tanır ve karşılıklı onayla eşleşir.
Yapılandırma kasası, yanlış bir değişikliğin cihazı ağdan koparmasını önler. Değişiklik uygulanır; belirlenen sürede onaylanmazsa cihaz kendiliğinden önceki yapılandırmaya döner:
SMG-R1# configure diff 0
SMG-R1# configure replace 0
SMG-R1# configure confirm
SMG-R1# write memory
Günlük işletimde en sık kullanılan doğrulama komutlarından birkaçı:
SMG-R1# show bfd peers
SMG-R1# show ip route verify all
SMG-R1# show ptp
SMG-R1# show time ptp details
SMG-R1# show transceiver
SMG-R1# show copp
SMG-R1# show qos stats
SMG-R1# show tech-support
SMG-R1# remote-support enable 2h
Dayanıklılık ve yaşam döngüsü
- İmzalı güncelleme: paket önce eklenir, etkinleştirilir, doğrulanınca kalıcı yapılır; onaylanmayan güncelleme kendiliğinden geri alınır.
- Hizmet içi yükseltme (ISSU): kontrol düzlemi yeniden başlarken iletim sürer (NSF); yükseltme servis kesintisi olmadan tamamlanır.
- Bağlantısız (hava boşluklu) çalışma: lisans, güncelleme ve yönetim için internet ya da bulut bağlantısı gerekmez; paketler yerelden, imza doğrulanarak yüklenir.
- Açılış kabul kapısı: cihaz açıldığında servisleri, komşulukları ve yapılandırma tutarlılığını denetler; kapı geçilmeden cihaz "hazır" sayılmaz.
- Elektrik kesintisi: kesinti olağan bir olay kabul edilir; cihaz enerji geldiğinde kendiliğinden açılır ve servise döner.
- Yedekleme ve geri yükleme: imzalı yapılandırma yedeği; yedekten dönüşte "fark yok" doğrulaması; fabrika ayarlarına dönüş.
- Günlük saklama: disk dolana kadar sakla, sınırda en eski kaydı düşür (FIFO); zamanla sessizce silme yoktur.
- Donanım farkındalığı: kartlar, optik modüller ve güç kaynakları otomatik algılanır; optik ve kart sıcak değişimi; arızalı port kendiliğinden karantinaya alınır ve cihazın geri kalanı çalışmayı sürdürür.
Bir yazılım güncellemesi şu adımlarla yapılır; her adım geri alınabilir:
SMG-R1# install add /media/usb/smgos
SMG-R1# install list
SMG-R1# install commit06Desteklenen standartlar
Arama yapan mühendisler için toplu liste:
- Yönlendirme: RFC 2328 (OSPFv2), RFC 5340 (OSPFv3), ISO/IEC 10589 ve RFC 1195 (IS-IS), RFC 4271 (BGP-4), RFC 4456 (rota yansıtıcı), RFC 4724 (BGP zarif yeniden başlatma), RFC 4760 (MP-BGP), RFC 7911 (Add-Path), RFC 8277 (BGP-LU), RFC 9552 (BGP-LS), RFC 8955 (Flowspec), RFC 6811 (RPKI kaynak doğrulama), RFC 5798 (VRRPv3), RFC 2453 (RIPv2), RFC 7761 (PIM-SM), RFC 3376 (IGMPv3)
- MPLS ve Segment Routing: RFC 3031, RFC 5036 (LDP), RFC 5443 (LDP-IGP eşzamanlaması), RFC 3209 (RSVP-TE), RFC 4090 (RSVP-TE hızlı yeniden yönlendirme), RFC 6790 (entropy label), RFC 8402 (SR mimarisi), RFC 8660 (SR-MPLS), RFC 8661 (SR-LDP birlikte çalışma), RFC 8665 (OSPF SR), RFC 8667 (IS-IS SR), RFC 8754 ve RFC 8986 (SRv6), RFC 9352 (IS-IS SRv6), RFC 9256 (SR Policy), RFC 9350 (Flex-Algo), RFC 5440 ve RFC 8664 (PCEP), RFC 5921 (MPLS-TP)
- VPN: RFC 4364 (L3VPN), RFC 4659 (6VPE), RFC 4798 (6PE), RFC 8077 (pseudowire), RFC 4761/4762 (VPLS), RFC 7432 (EVPN), RFC 8214 (EVPN-VPWS), RFC 8365 (EVPN-VXLAN), RFC 9135 (EVPN IRB), RFC 6513/6514 (mVPN), RFC 6388 (mLDP), RFC 7296 (IKEv2), RFC 9370 (IKEv2 çoklu anahtar değişimi), IEEE 802.1AE (MACsec), 3GPP TS 29.281 (GTP-U)
- Koruma, OAM ve ölçüm: RFC 5880/5881/5883 (BFD), RFC 7130 (micro-BFD), RFC 7880/7881 (S-BFD), RFC 5286 (LFA), RFC 7490 (remote-LFA), RFC 8029 (LSP ping), RFC 5085 (VCCV), RFC 5357 (TWAMP), RFC 8762 (STAMP), RFC 7011 (IPFIX), IEEE 802.1ag (CFM), IEEE 802.3ah (EFM OAM), ITU-T Y.1731, ITU-T G.8032, RFC 2544, ITU-T Y.1564
- Zaman: IEEE 1588-2019, ITU-T G.8275.1, G.8275.2, G.8273.2, ITU-T G.8262 ve G.8264 (SyncE / ESMC), IEC 61850-9-3, RFC 5905 (NTP), RFC 8915 (NTS), RFC 8173 (PTPBASE-MIB)
- Güvenlik ve kimlik: RFC 8907 ve RFC 9887 (TACACS+ / TLS), RFC 2865, RFC 5176, RFC 6614 ve RFC 7360 (RADIUS / dinamik yetkilendirme / RadSec / DTLS), IEEE 802.1X, RFC 7030 (EST), RFC 6960 (OCSP), IEC 62443-4-2, CycloneDX 1.6, CSAF 2.0
- Yönetim: RFC 6241/6242/7589 (NETCONF), RFC 8071 (Call Home), RFC 8341 (NACM), RFC 8040 (RESTCONF), RFC 8639/8641 (YANG-push), RFC 3411–3418 (SNMPv3), RFC 3812/3813 (MPLS MIB'leri), RFC 5424 (syslog), RFC 8632 ve ITU-T X.733 (alarm)
- OT protokolleri: IEC 60870-5-104, IEC 61850 (MMS, 90-5 R-GOOSE/R-SV), Modbus/TCP, DNP3
07Aynı çekirdekten bir anahtar ailesi: SMG-SW
SMGOS'un çekirdeği yalnızca yönlendiricilerde çalışmıyor. Aynı kod tabanından türeyen SMGOS-SW, Simgenet'in endüstriyel seri L3 yönetilebilir anahtar ailesinin (SMG-SW) işletim sistemidir. Trafo merkezinin içinde, istasyon ve süreç veri yolunda görev yapar: PRP/HSR, MRP ve ERPS halka koruması, IEEE 1588 PTP, IEC 61850 GOOSE/SV denetimi, 802.1X ve MACsec ile.
İki ürünün ortak çekirdeği paylaşması üç şey kazandırır: aynı komut satırı ve aynı yönetim modeli (bir cihazı bilen mühendis diğerini de bilir), aynı güvenlik altyapısı (sertifika, AAA, imzalı güncelleme) ve bir üründe bulunan düzeltmenin diğerine de aynı gün ulaşması. SMG-SW'yi ayrı bir yazıda ayrıntılı olarak anlatıyoruz.
08Tek tek ürünler değil, birbirini tanıyan bir aile
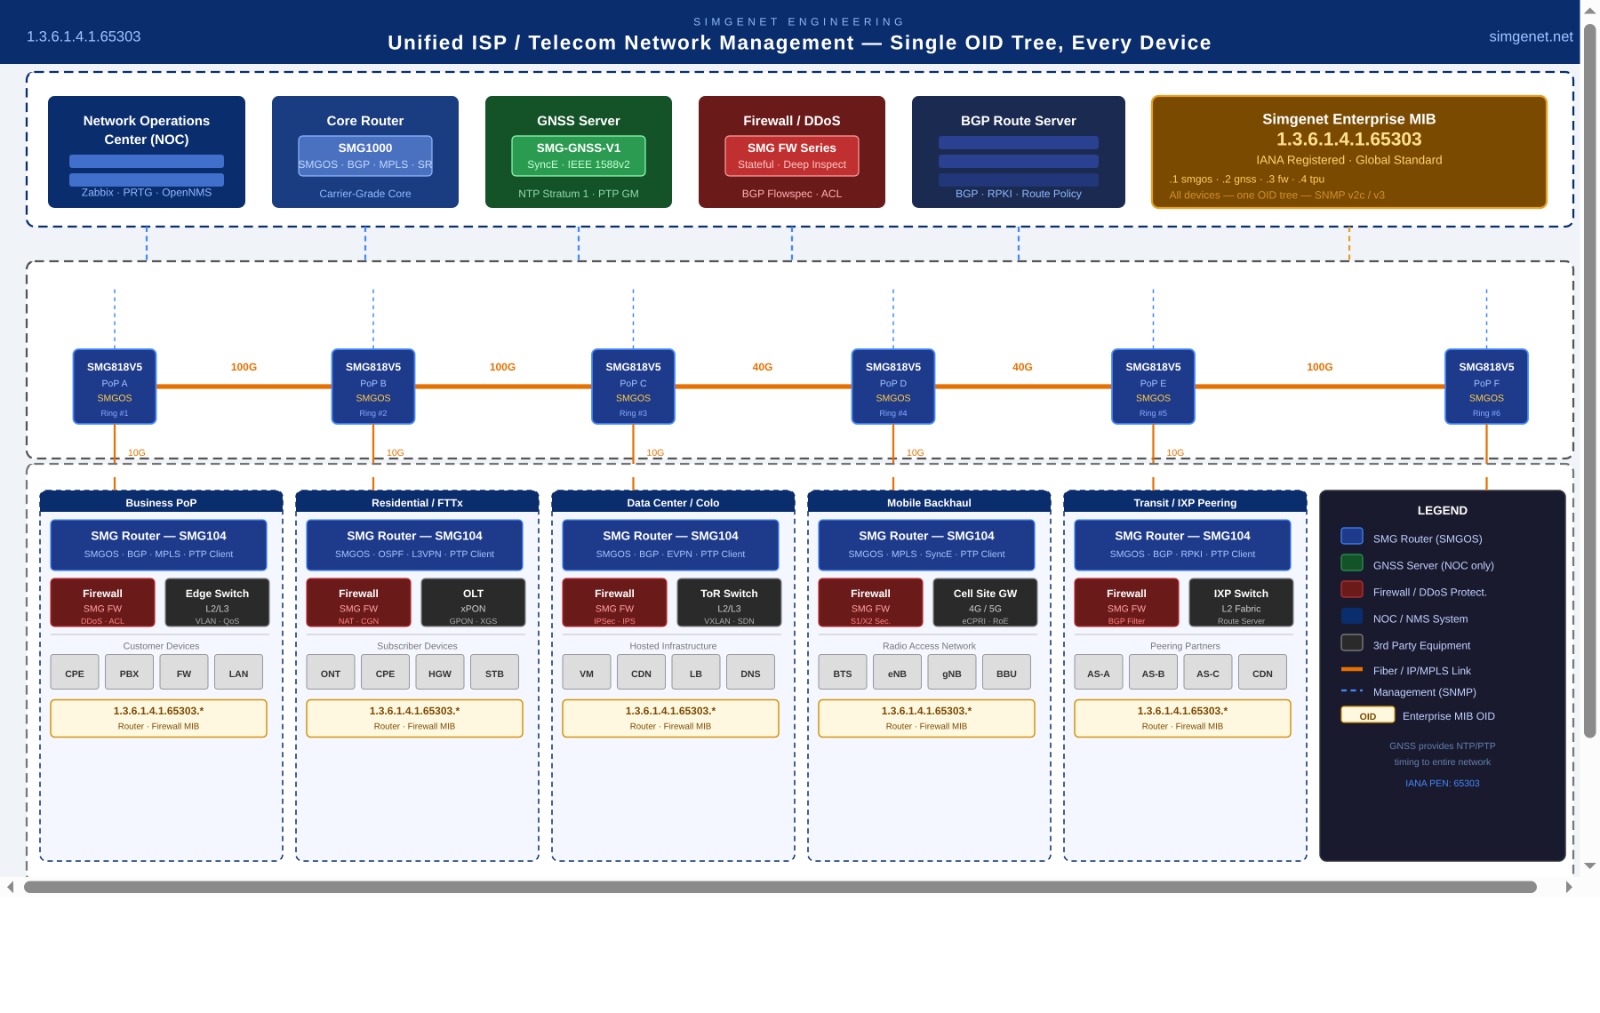
SMGOS tek başına bir yönlendirici yazılımıdır; asıl gücü, çevresindeki Simgenet ürünleriyle birlikte ortaya çıkar:
- Zaman zinciri: GNSS zaman sunucusu → SMGOS sınır saati → SMG-SW anahtarlar → koruma ve ölçüm cihazları. Zincirin her halkası aynı ekip tarafından geliştirilir ve aynı ölçüm yöntemiyle doğrulanır.
- Ortak güven: Bütün ürünler aynı sertifika otoritesini kullanır; cihazlar birbirini sertifikayla tanır ve yönlendirme, zaman ve yönetim oturumlarını bu güvenin üzerine kurar.
- Ortak kimlik: Merkezi TACACS+ ve RADIUS/NAC sunucularıyla tek kullanıcı, tek yetki modeli.
- Ortak yönetim: SMG-NMS üzerinden yapılandırma, izleme ve sürüm takibi.
- Ortak doğrulama: Her ürünün her sürümü aynı bağımsız test platformunda, SVP'de ölçülür.
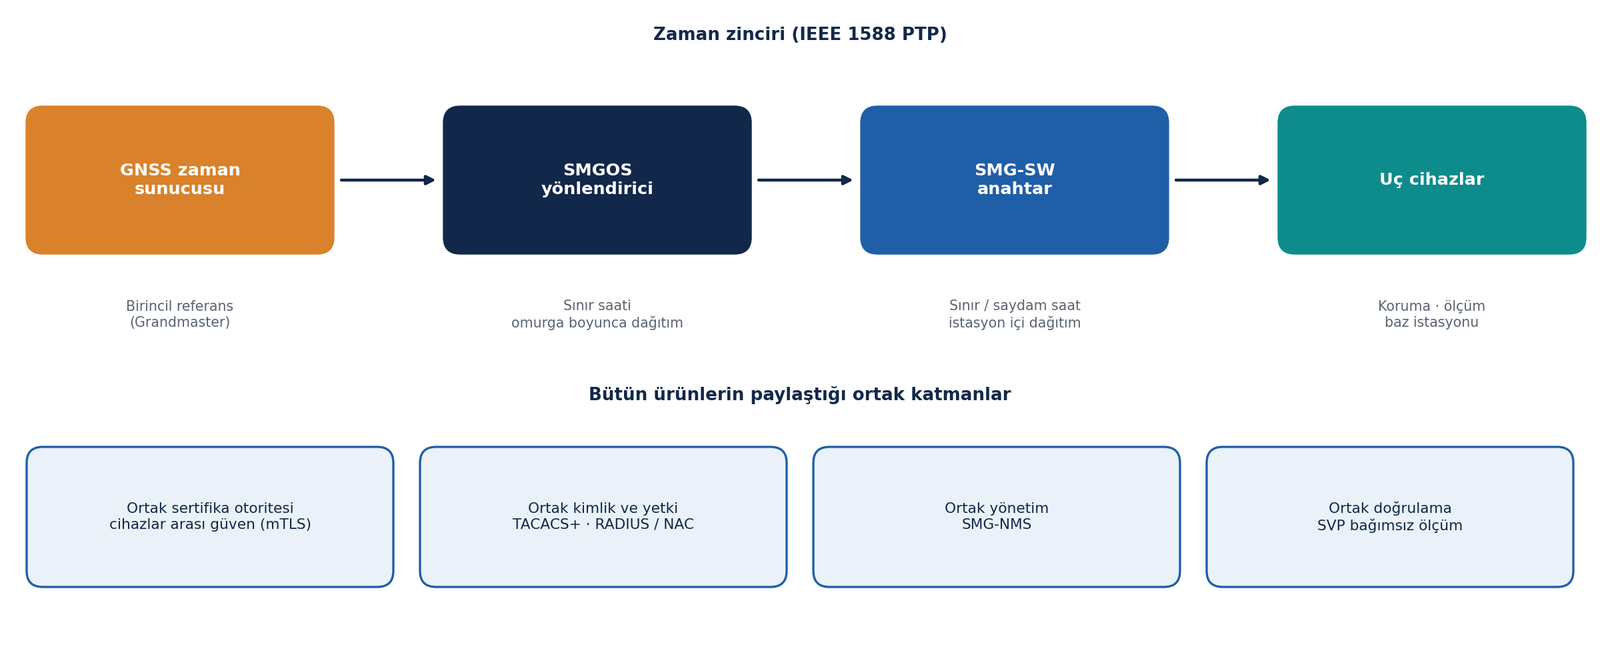
Farklı üreticilerden toplanmış bir sistemde bu bütünlüğü kurmak işletmecinin yüküdür. Burada tasarımın parçasıdır.
09Kullanım senaryoları
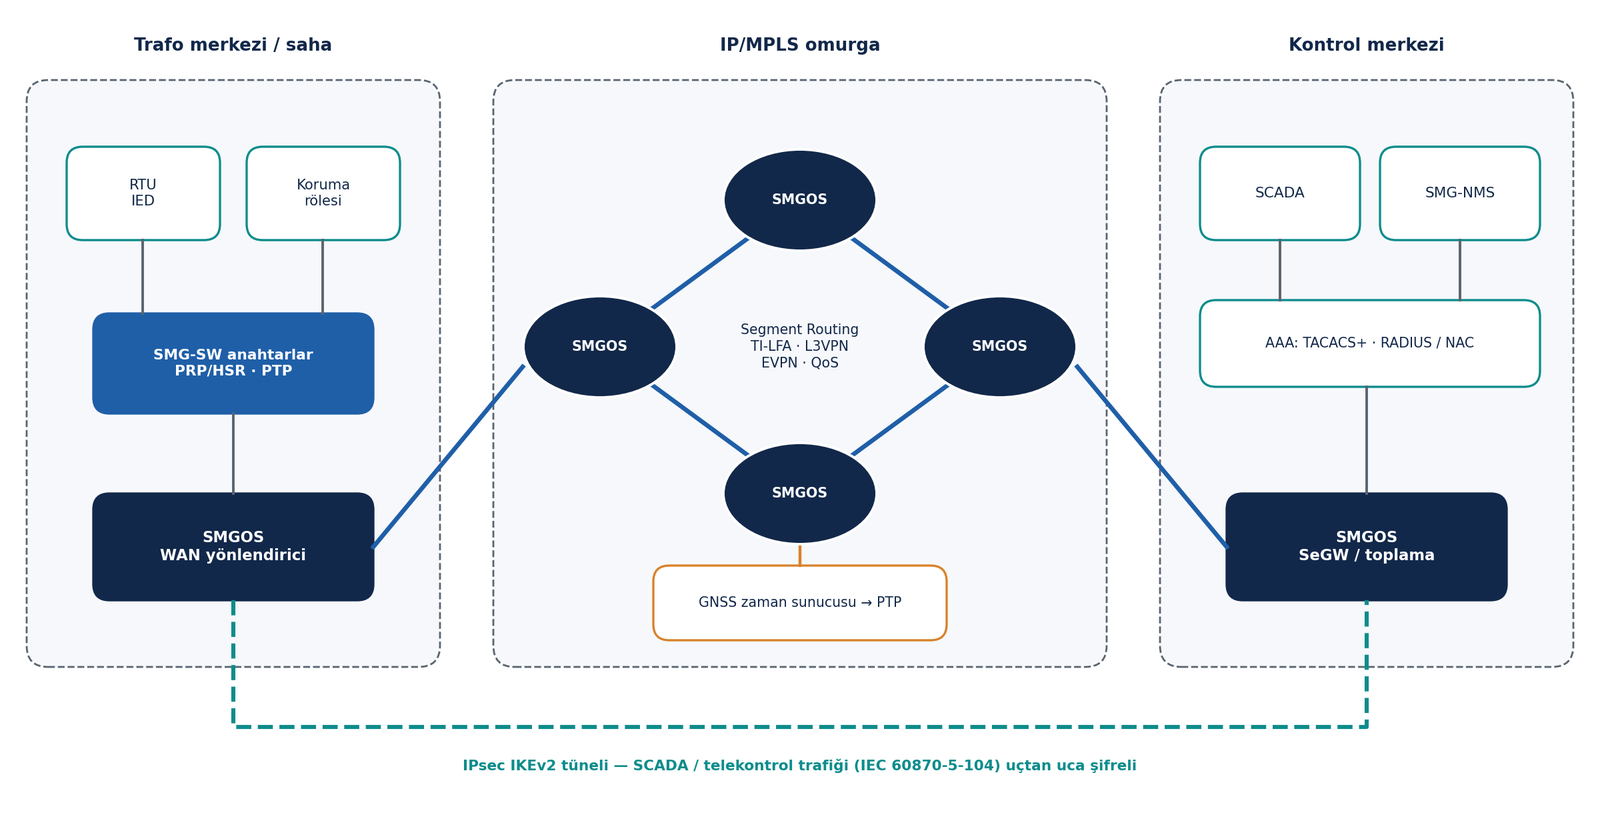
Enerji iletimi ve dağıtımı. Trafo merkezi ile kontrol merkezi arasında SCADA ve telekontrol trafiğinin (IEC 60870-5-104) IPsec ile korunarak taşınması; düşük bant genişlikli hatlardan fiber omurgaya kadar aynı yazılım; koruma ve kontrol trafiğine QoS önceliği.
Demiryolu haberleşmesi. Hat boyu MPLS omurgası; sinyalizasyon, anons, kamera ve işletme trafiğinin L2VPN ve L3VPN ile ayrıştırılması; halka topolojisinde TI-LFA ile hızlı yeniden yönlendirme.
Telekom, ISP ve 5G taşıma. Segment Routing ve EVPN ile toplama ve omurga; G.8275.1 profiliyle faz senkronizasyonu; merkezde güvenlik ağ geçidi (SeGW); SR-TE ve Flex-Algo ile gecikmeye duyarlı servisler.
Kritik altyapı kampüsleri. Kurumsal WAN, veri merkezi bağlantıları ve siteler arası şifreli tüneller; merkezi kimlik doğrulama ve denetim kaydıyla.
10Sık sorulan sorular
SMGOS hangi donanımda çalışır?
SMGOS, Simgenet SMG serisi yönlendirici şasilerinde çalışır. Şasiler modülerdir; 1G'den 200G'ye kadar arayüz kartlarıyla donatılır. Kapasite değerleri her şasi için ayrı veri sayfasında, ölçüm sonucuyla birlikte verilir.
SMGOS bir güvenlik duvarı ya da IDS/IPS midir?
Hayır. SMGOS bir güvenli WAN yönlendiricisi ve zaman dağıtım düğümüdür. Kendi yönetim düzlemini korur, trafiği IPsec ile şifreler ve OT protokollerini kural tabanlı denetler; ancak bir güvenlik duvarı ya da saldırı tespit ürününün yerine konumlanmaz.
Mevcut ağımla birlikte çalışır mı?
Evet. SMGOS, IETF, IEEE, ITU-T ve IEC standartlarını uygular; komşuluklarını ve servislerini bu standartlar üzerinden kurar. Farklı markaların cihazlarıyla birlikte çalışabilirliği denenmiştir. Komut satırı endüstri standardı sözdizimini izlediği için mevcut işletme ekibi kısa sürede uyum sağlar.
Çok sayıda cihazı nasıl yönetirim?
SMGOS, merkezi yönetim platformumuz SMG-NMS üzerinden hem izlenir hem yapılandırılır; ayrıca NETCONF/YANG, RESTCONF ve gNMI ile kendi otomasyon araçlarınıza bağlanabilir. Cihaz üzerindeki web arayüzü ve CLI her zaman aynı yapılandırmayı gösterir.
Zaman kaynağı SMGOS'un içinde mi?
Hayır. GNSS birincil referans, ayrı bir ürün olan SMG GNSS zaman sunucusudur. SMGOS zamanı PTP sınır saati olarak dağıtır ve kaynağın izlenebilirliğini denetler.
Güncelleme ve güvenlik yamaları nasıl sağlanır?
Bütün paketler imzalıdır; cihaz imzasız ya da değiştirilmiş paketi reddeder. Her sürümle birlikte yazılım malzeme listesi (SBOM) ve güvenlik bülteni yayımlanır. Güncelleme onaylanmazsa cihaz önceki sürüme kendiliğinden döner.
11Son söz
Bir ağ işletim sistemi yazmak, protokolleri çalıştırmakla bitmiyor; asıl iş, her birinin en kötü günde de aynı şekilde çalıştığını kanıtlamak. SMGOS'ta bunu satır satır, ölçerek yaptık ve yapmaya devam ediyoruz. Bugün SMGOS; Segment Routing'den EVPN'e, IPsec'ten PTP'ye uzanan özellik kümesiyle, en ileri seviye konularda da dünyanın önde gelen ağ işletim sistemleriyle aynı düzeyde, operatör sınıfı bir IP/MPLS ağ işletim sistemidir ve arkasında onu geliştiren, ölçen ve sahada devreye alan aynı mühendislik ekibi durur.
SMGOS, SMG serisi yönlendiriciler ve kritik altyapı haberleşme projeleriniz için bize ulaşın: simgenet.net · info@simgenet.net
Örnek yapılandırmalar laboratuvar yapılandırmalarından sadeleştirilmiştir; adresler ve adlar temsilîdir.