SMG-NMS: Telekom Sınıfı Ağ Yönetim ve Otomasyon Platformu
Simgenet · Teknik Makale
Bütün markaları izleyen, SMGOS yönlendiricileri ve SMG-SW anahtarları merkezden yapılandıran; çok sunuculu, yük paylaşımlı ve kesintisiz çalışan bir yönetim katmanı
Simgenet Mühendislik · 13.11.2026 · Okuma süresi: yaklaşık 12 dakika
SMG-NMS, Simgenet'in kendi geliştirdiği ağ yönetim ve otomasyon platformudur. İki işi tek üründe birleştirir: ağdaki bütün markaların cihazlarını izler ve Simgenet'in SMGOS yönlendiricileri ile SMG-SW anahtarlarını merkezden, güvenli biçimde yapılandırır. Yüksek erişilebilirlik, yük paylaşımı ve çok sunuculu mimarisiyle büyük telekom ve servis sağlayıcı ağlarında, on binlerce cihazlık ölçekte çalışacak biçimde tasarlanmıştır.
Bu yazı SMG-NMS'in neden yazıldığını, nasıl bir mimariyle çalıştığını ve izleme ile yapılandırma tarafında neleri desteklediğini anlatır. Ekran görüntüleri çalışan sistemden alınmıştır.
Kısaca
- Ne: Simgenet'in kendi geliştirdiği ağ yönetim ve otomasyon platformu; izleme, yapılandırma, servis sağlama ve envanter tek üründe.
- İzleme modülü (SMG-NMS Assure): Bütün markaları kapsar: yönlendirici, anahtar, güvenlik duvarı, sunucu, sanallaştırma, depolama, zaman sunucusu ve diğerleri.
- Yapılandırma modülü (SMG-NMS Provision): Simgenet SMGOS yönlendiriciler ve SMG-SW anahtarlar; şablon, onaylı işlem, toplu dağıtım ve servis sağlama ile.
- Ölçek ve süreklilik: Çok sunuculu küme, yük paylaşımı, otomatik devir, bölge toplayıcıları ve ikinci site; on binlerce cihaza göre tasarlanmıştır.
- Düzeyi: Dünyanın önde gelen ağ yönetim ve otomasyon platformlarıyla aynı sınıftadır; farklı markaların cihazlarıyla birlikte çalışabilirliği denenmiştir.
01Neden kendi ağ yönetim sistemimizi yazdık?
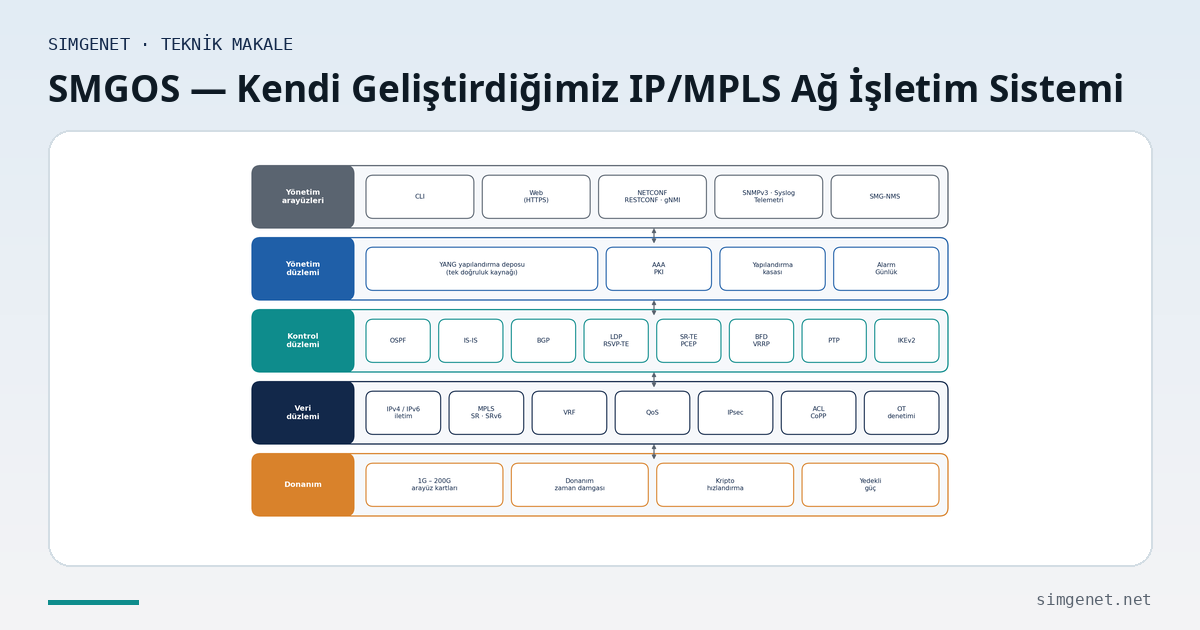
Operatör ağlarında bir cihazın seçilmesini çoğu zaman cihazın kendisi değil, yönetim sistemi belirler. İyi bir yönlendirici, zayıf bir yönetim katmanıyla sahada yönetilemez hale gelir; binlerce cihazlık bir ağda her değişikliği tek tek elle yapmak hem yavaştır hem hataya açıktır. Sahada gördüğümüz bu gerçek, SMGOS'u geliştirirken kararımızı netleştirdi: işletim sistemini yazan ekip, onun yönetim katmanını da yazmalıydı.
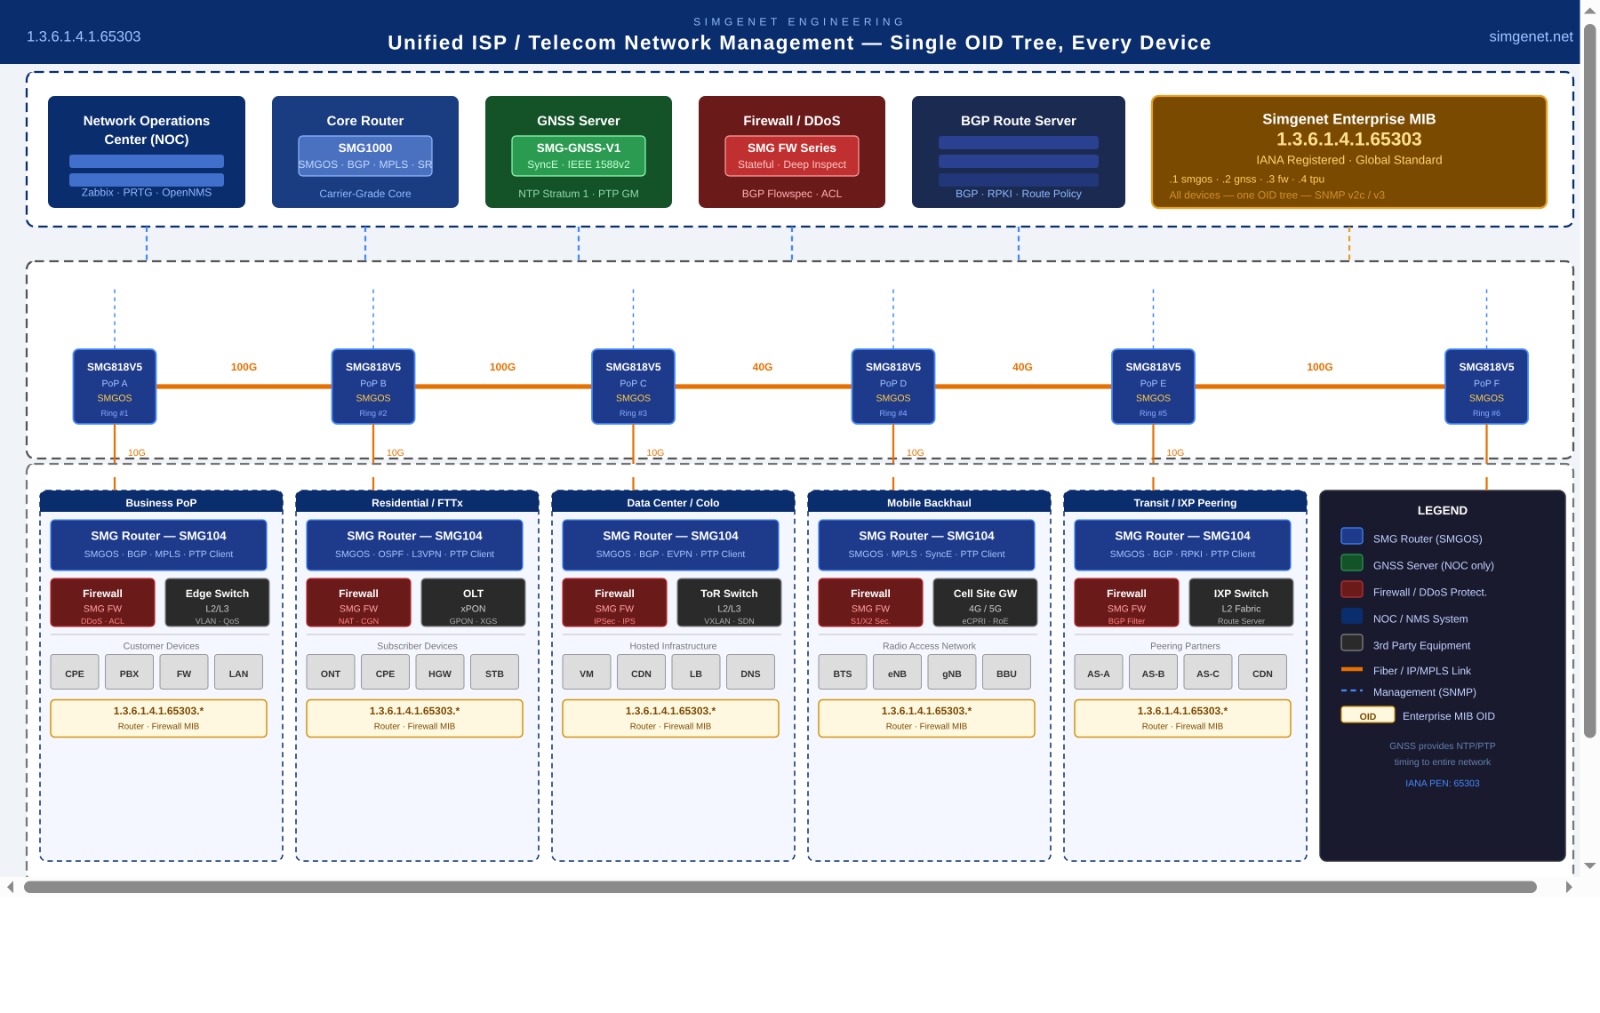
İkinci neden, ağların tek markadan oluşmamasıdır. Bir işletmeci Simgenet cihazlarını devreye aldığında, ağında yıllardır çalışan başka markaların cihazları da vardır. Ayrı ayrı yönetim ekranları arasında dolaşmak yerine bütün ağı tek yerden görmek ister. SMG-NMS bu yüzden baştan çok markalı bir izleme platformu olarak tasarlandı.
Üçüncü neden güvenliktir. Kritik altyapıda yönetim sistemi, ağın en yetkili noktasıdır. Bu noktanın nasıl çalıştığını, neyi kaydettiğini ve nasıl güncellendiğini satır satır bilmek istedik.
02SMG-NMS nedir? İki modül, tek platform
SMG-NMS iki modülden oluşur. İkisi aynı veritabanını, aynı arayüzü ve aynı kullanıcı yetki modelini paylaşır.
SMG-NMS Assure (izleme modülü). Bütün markaları kapsar. Standart protokollerle konuşan her cihaz izlenir: erişilebilirlik, alarm, başarım, trafik akışı, topoloji, envanter ve yazılım sürümü. Simgenet ürünleri kendiliğinden tanınır; diğer markaların cihazları ağ keşfiyle ya da elle eklenir.
SMG-NMS Provision (yapılandırma modülü). Simgenet SMGOS yönlendiricileri ve Simgenet SMG-SW endüstriyel anahtarları merkezden yapılandırır. Yapılandırma YANG veri modelleri ve NETCONF üzerinden, işlem bazlı ve geri alınabilir biçimde yapılır. Cihaz ile SMG-NMS birbirini sertifikayla tanır ve karşılıklı onayla eşleşir.
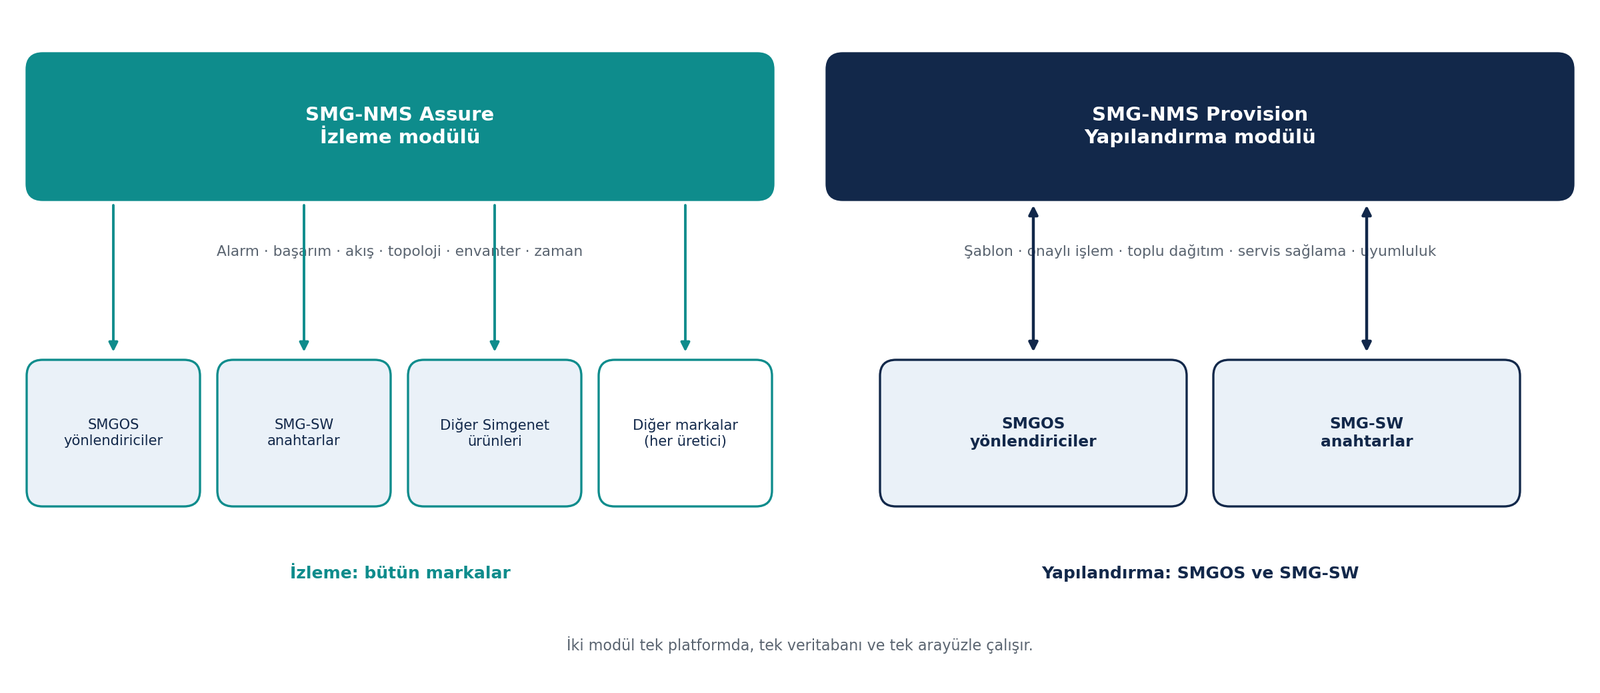
| Cihaz | İzleme (Assure) | Yapılandırma (Provision) | Ağa katılma |
|---|---|---|---|
| Simgenet SMGOS yönlendiriciler | Evet | Evet | Sertifikalı, çift yönlü otomatik eşleşme |
| Simgenet SMG-SW anahtarlar | Evet | Evet | Sertifikalı, çift yönlü otomatik eşleşme |
| Diğer Simgenet ürünleri (zaman sunucusu, NAC, AAA ve diğerleri) | Evet | Kendi arayüzlerinden; SMG-NMS'ten tek tıkla açılır | Sertifikalı, çift yönlü otomatik eşleşme |
| Diğer markaların cihazları | Evet | Hayır (salt okunur erişim) | Ağ keşfi ya da elle ekleme |
03Mimari: çok sunuculu, yük paylaşımlı, kesintisiz
Bir yönetim sistemi, yönettiği ağdan daha az güvenilir olamaz. SMG-NMS bu yüzden tek sunucuya bağımlı değildir.
- Çok sunuculu küme. Platform, ayrı fiziksel sunuculara dağıtılmış düğümlerden oluşan bir küme olarak çalışır. Veritabanı düğümler arasında eşlenir; bir düğüm kaybedildiğinde veri kaybolmaz.
- Tek adres, otomatik devir. Kullanıcılar ve cihazlar kümeye tek bir sanal IP adresinden ulaşır. Birincil düğüm devre dışı kalırsa görevi başka bir düğüm kendiliğinden devralır; ayrı bir tanık düğüm, ağ bölünmesinde iki düğümün aynı anda birincil olmasını engeller.
- Yük paylaşımı. İzlenen cihazlar parçalara bölünür ve her parçanın yoklaması bir düğüme atanır. Yük düğümler arasında dengelenir; bir düğüm düşerse parçaları diğerleri üstlenir. Kapasite, kümeye düğüm eklenerek büyür.
- Bölge toplayıcıları. Uzak bölgelerdeki cihazlar, o bölgeye yerleştirilen yedekli toplayıcılar üzerinden izlenir. Toplayıcı; yoklamayı, trap ve syslog alımını yerinde yapar, merkezle bağlantısı kesilse bile veriyi biriktirir ve bağlantı geldiğinde aktarır.
- İkinci site ve geri dönüş. Felaket kurtarma için ikinci sitede eşlenen bir küme çalışır. Veritabanı sürekli arşivlenir; gerektiğinde belirli bir ana geri dönülebilir.
- Kesintisiz güncelleme. SMG-NMS kendi yazılımını web arayüzünden, imzalı paketle günceller. Güncelleme kümede düğüm düğüm ilerler; servis açık kalır, sorun görülürse önceki sürüme kendiliğinden dönülür.
- Kendi sağlığını izler. Her düğümün işlemci, bellek, disk, veritabanı rolü, eşleme gecikmesi ve servis durumu tek ekranda görünür; platform kendi arızası için de alarm üretir.
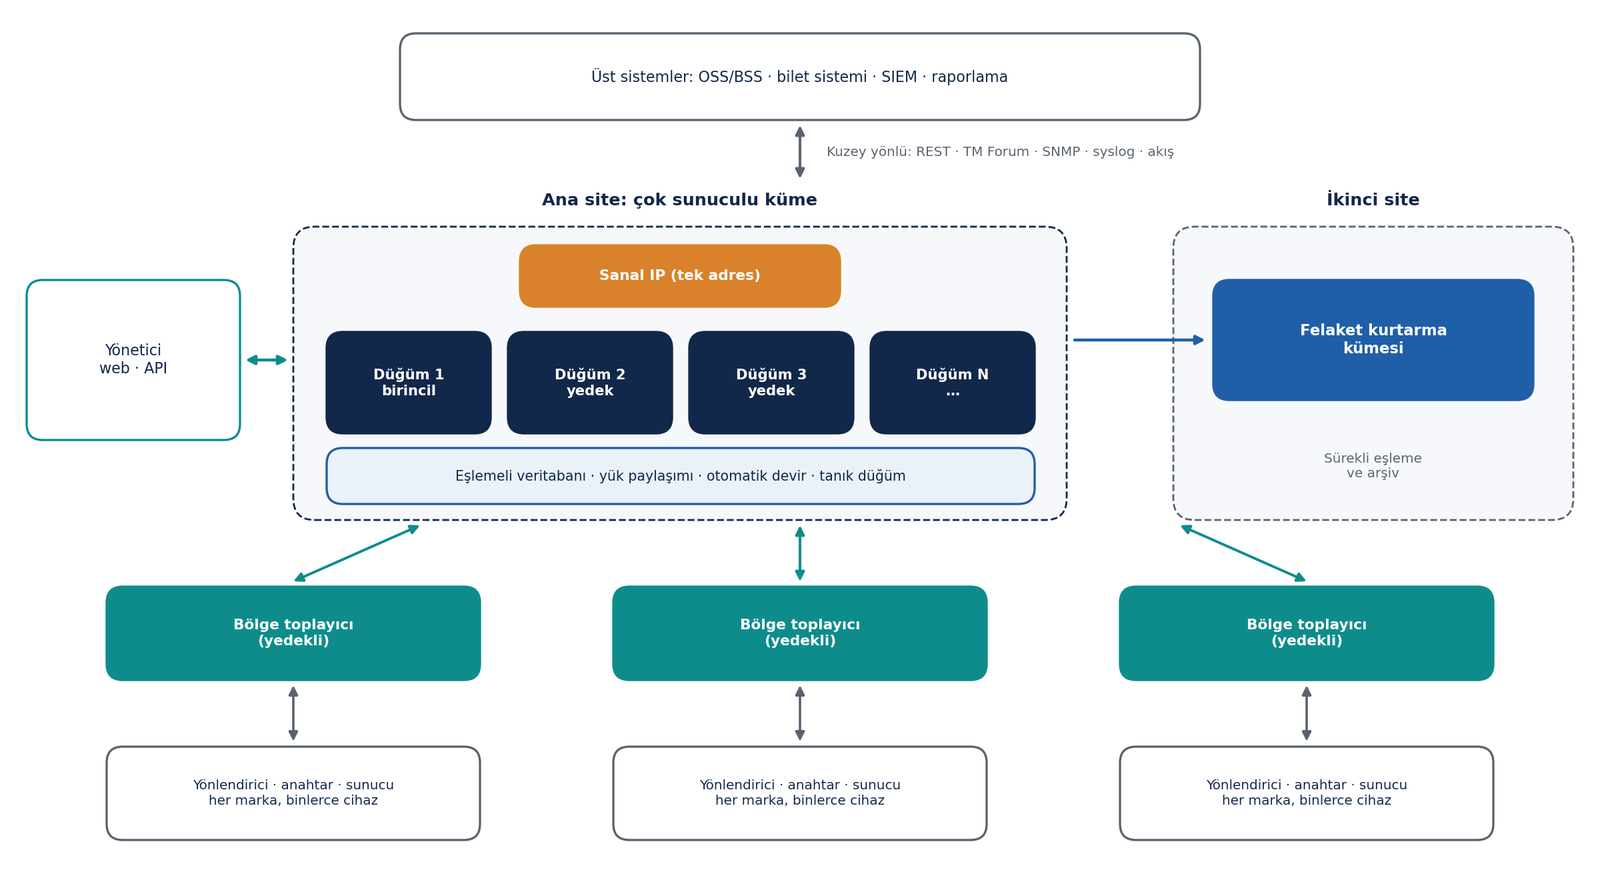
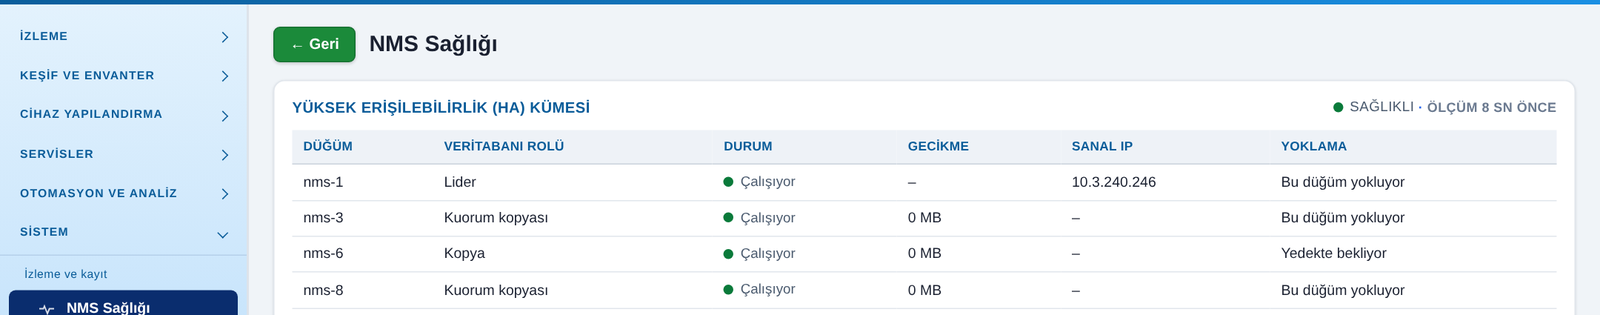
Bu mimari, platformu büyük telekom ve servis sağlayıcı ağlarına taşır: toplama katmanı bölgelere dağılır, yük sunucular arasında paylaşılır ve tek bir sunucunun, hatta tek bir sitenin kaybı yönetimi durdurmaz.
04İzleme: bütün markalar, tek ekran
İzleme modülü standart protokollerle çalışır; bu yüzden cihazın markası değil, konuştuğu protokol önemlidir.
Veri toplama
| Yöntem | Kullanım |
|---|---|
| ICMP ve SNMP v2c / v3 | Erişilebilirlik, arayüz ve sistem sayaçları, donanım algılayıcıları; kullanıcı tanımlı OID izleme ve eşik alarmı |
| SNMP trap / INFORM | Cihazın kendi bildirdiği olaylar; kümede tek motor kimliğiyle kesintisiz alım |
| Syslog (UDP ve TLS) | Günlük toplama, kural tabanlı ayrıştırma ve alarma dönüştürme |
| NETCONF / YANG | Yapılandırma ve durum verisinin modelden okunması |
| Akış telemetrisi | gNMI ve YANG-push ile periyodik ve değişiklik anında bildirim; yoklama yerine cihazın veriyi itmesi |
| Trafik akışı | NetFlow v5 / v9, IPFIX ve sFlow; uygulama, DSCP, AS ve ülke kırılımı; trafik matrisi |
| Yönlendirme görünürlüğü | BGP-LS ile bağlantı durumu ve trafik mühendisliği veritabanı, BMP ile BGP komşu ve önek izleme, RPKI doğrulama durumu |
| Aktif ölçüm | TWAMP, STAMP, ITU-T Y.1731; servis devreye alma için ITU-T Y.1564 |
Hata ve alarm yönetimi
- ITU-T X.733 önem düzeyleri ve tam alarm yaşam döngüsü: onay, not, atama, temizleme, geçmiş.
- Topolojiye dayalı kök neden analizi ve alarm sıkıştırma: bir bağlantı koptuğunda arkasındaki onlarca alarm tek kök alarmın altında toplanır.
- Bakım penceresi, onaylanmayan alarmın ikinci kanala yükseltilmesi, toplu alarm işlemleri.
- Her alarm ve olay, sorunun yerini gösteren açık bir cümleyle yazılır; Türkçe ve İngilizce arayüz.
- Temel çizgi ve sapma tespiti: cihazın kendi geçmişine göre olağan dışı davranışı yakalar.
Başarım ve kapasite
- Arayüz, işlemci, bellek, disk, sıcaklık ve güç değerleri; en yüksek değerler, yüzdelik dilimler ve karşılaştırma ekranları.
- Kapasite tahmini, enerji tüketimi izleme, QoS sınıf istatistikleri.
- Cihaz sağlık puanı, erişilebilirlik ve SLA raporları; özelleştirilebilir pano ve rapor kataloğu.
- Zaman izleme: PTP saatlerinin rolü, ana saat kimliği, saat sınıfı ve eşzamanlama durumu.
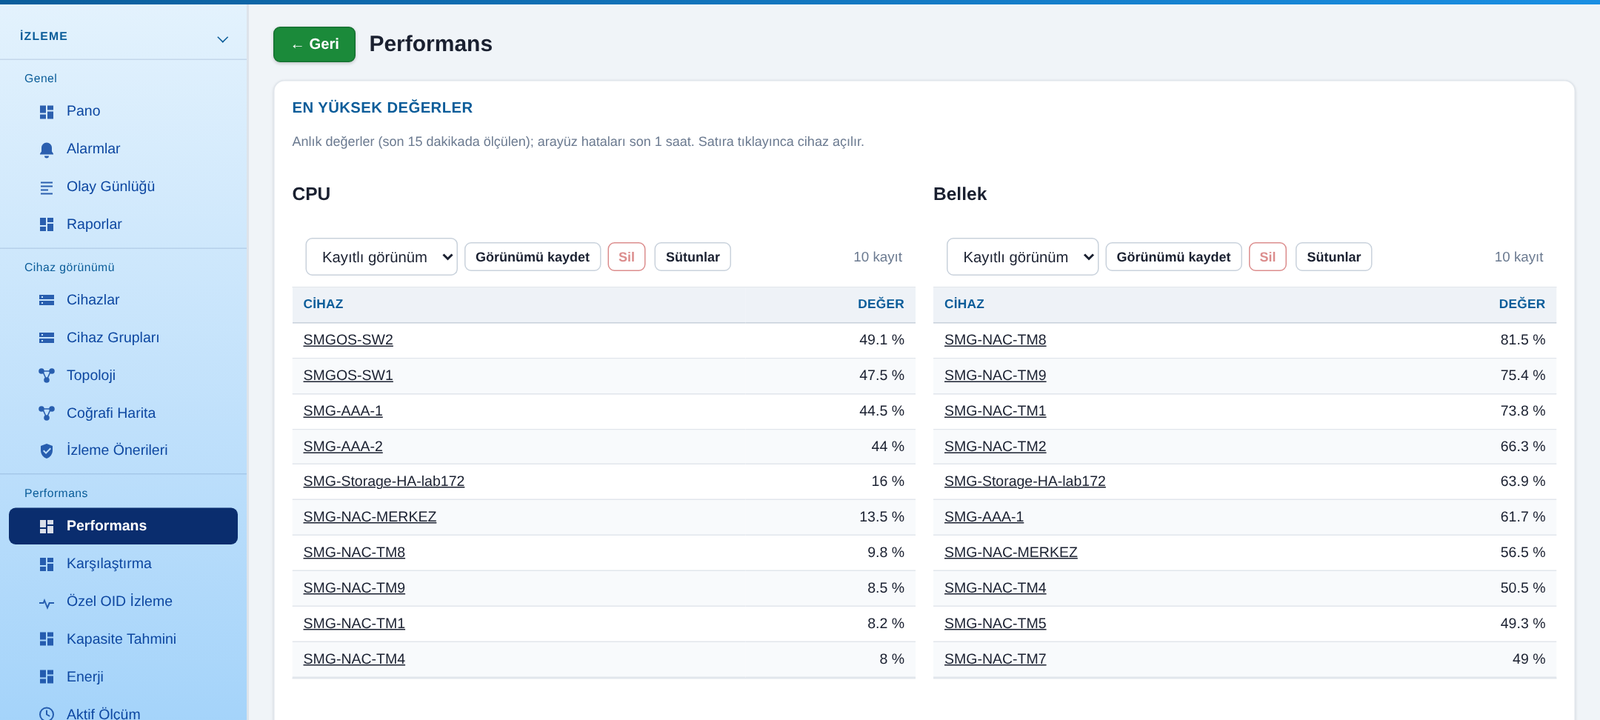
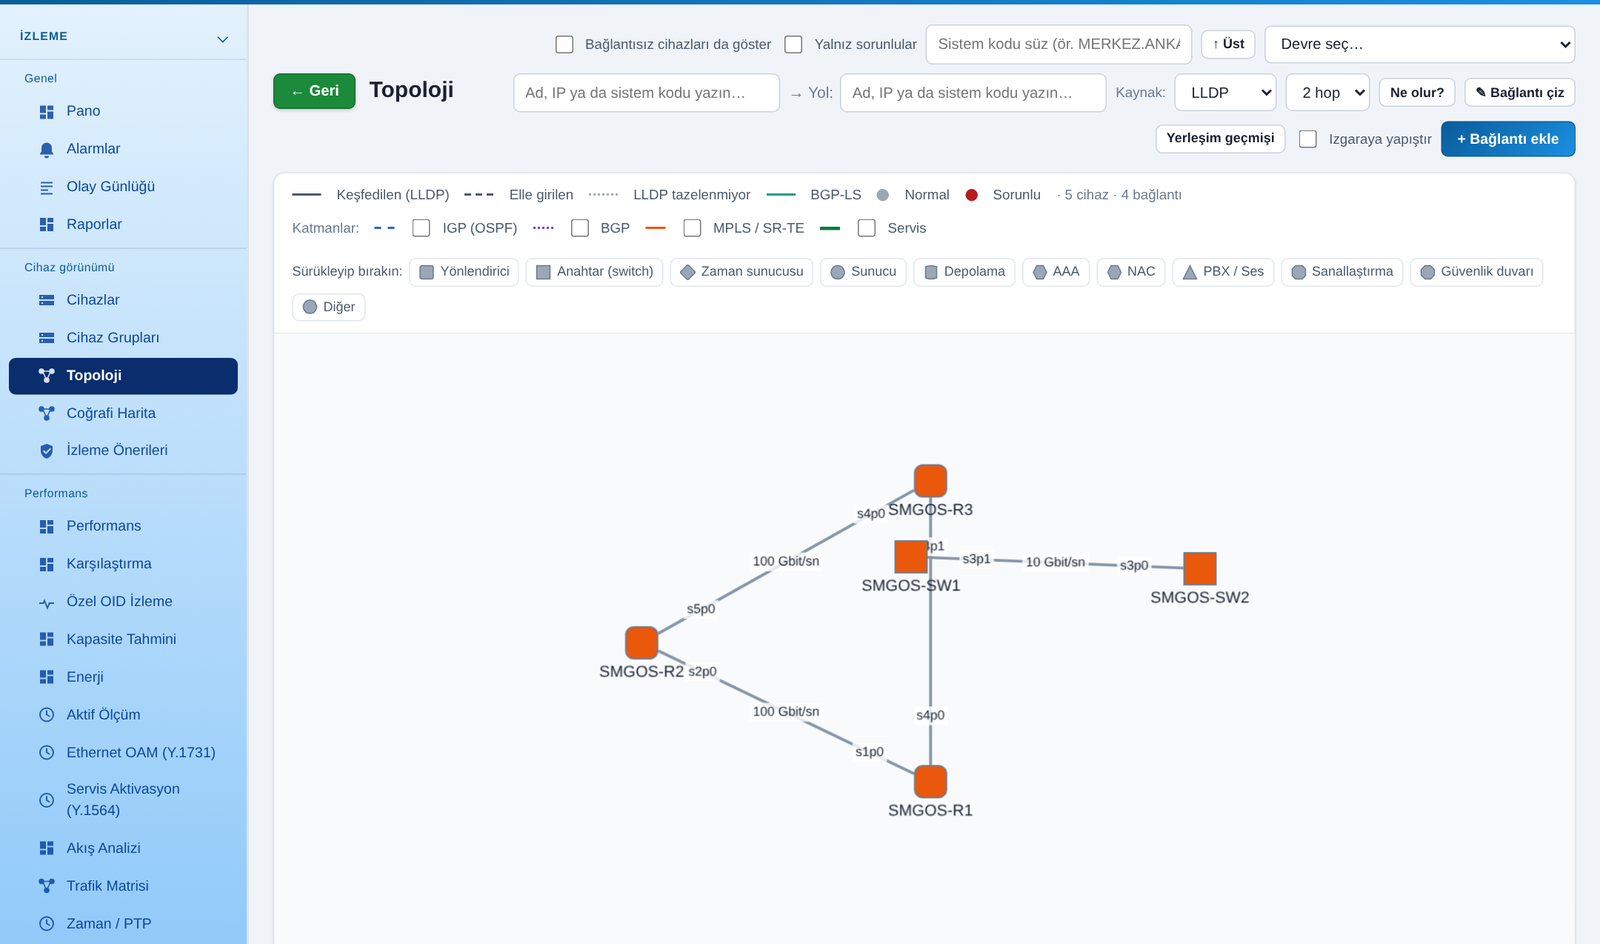
Topoloji, envanter ve servis görünümü
- LLDP ile fiziksel topoloji; IGP, BGP, MPLS / SR-TE ve servis katmanları aynı harita üzerinde açılıp kapatılır.
- Segment Routing görünürlüğü: Node-SID / Adjacency-SID, SR-MPLS yolları, Flex-Algo düzlemleri ve tünel görünümü.
- Coğrafi harita, cihaz grupları ve iş servisi ağacı.
- Donanım envanteri (kasa, kart, optik modül, seri numarası), yazılım sürümü ve bilinen açıklarla eşleme, destek sonu denetimi.
- IP adres yönetimi, MAC / port bulma, boş port havuzu, sanallaştırma ortamlarının izlenmesi.
05Yapılandırma: SMGOS ve SMG-SW için güvenli değişiklik
Yapılandırma modülünün temel ilkesi şudur: ağda yapılan hiçbir değişiklik denetimsiz, yedeksiz ve geri dönüşsüz olmamalıdır.
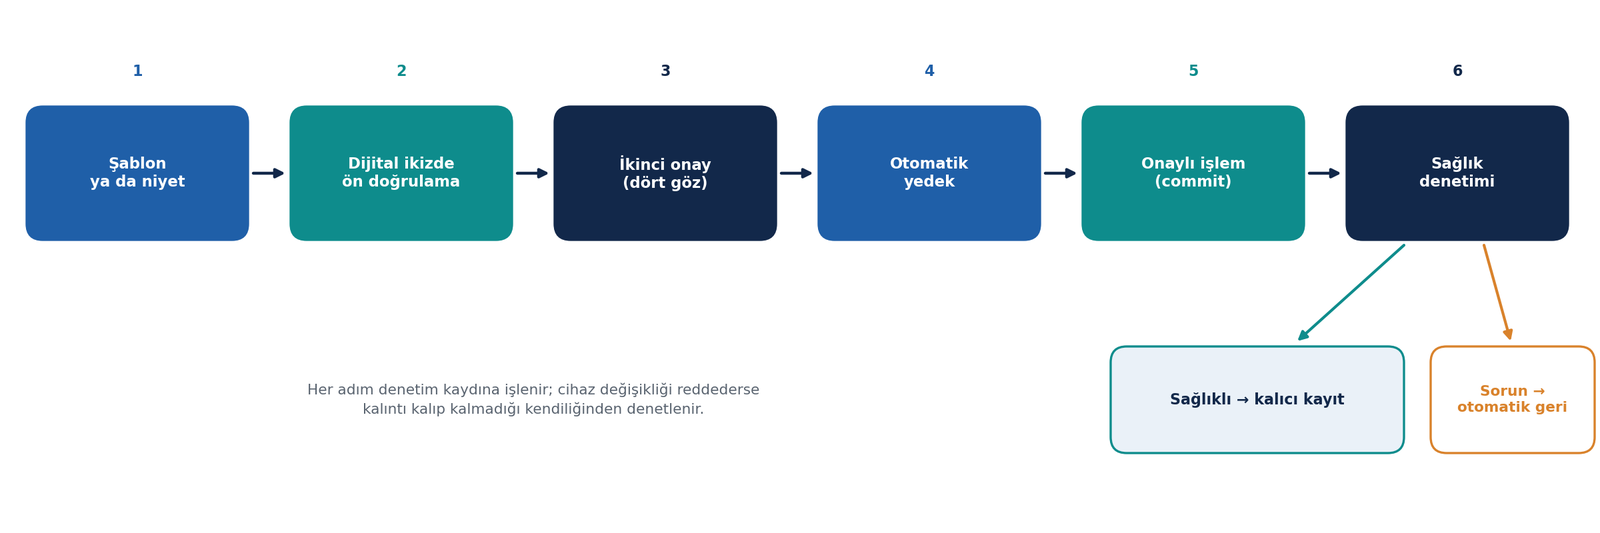
Güvenli değişiklik zinciri
- Onaylı işlem. Değişiklik cihaza uygulanır; yönetim bağlantısı ve servis sağlığı doğrulanmazsa cihaz kendiliğinden önceki yapılandırmaya döner.
- İş öncesi yedek. Her değişiklikten önce cihazın yapılandırması yedeklenir; sürümler arası fark görsel olarak karşılaştırılır.
- Dört göz onayı. Kritik değişiklikler ikinci bir yetkilinin onayı olmadan ağa gitmez.
- Dijital ikizde ön doğrulama. Değişiklik, ağın modeli üzerinde önceden denenir; etkisi ağa dokunmadan görülür.
- Kalıntı denetimi. Cihaz bir değişikliği reddederse geride yarım kalmış satır kalıp kalmadığı kendiliğinden denetlenir.
- Ağ çapında işlem. Birden çok cihazı ilgilendiren değişiklikler "ya hepsi ya hiçbiri" kuralıyla uygulanır.
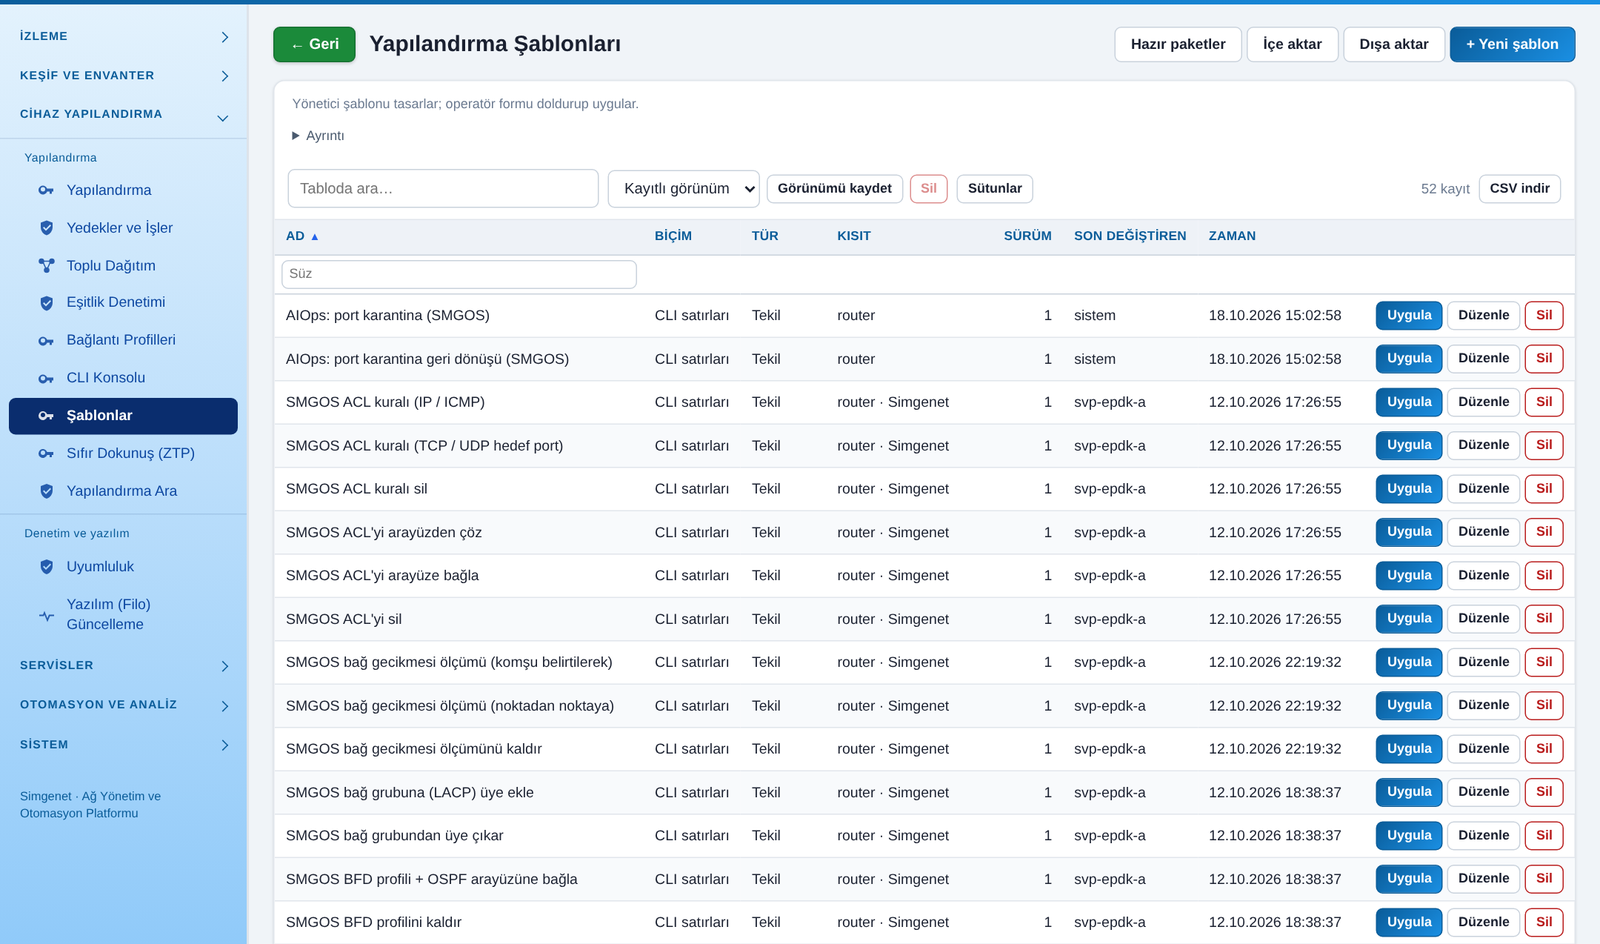
Şablonlar ve toplu dağıtım
- Yönetici şablonu tasarlar, operatör formu doldurup uygular; değişkenler türlüdür ve kısıtlarla denetlenir.
- YANG modelinden üretilen yapılandırma ekranları: cihazın desteklediği her özellik form olarak gelir.
- Aşamalı toplu dağıtım: önce küçük bir deneme grubu, sonra dalgalar; hata görülürse dağıtım durur.
- Denetimli CLI konsolu: rol ve izinli komut listesiyle, her komut denetim kaydında.
- Sıfır dokunuşla devreye alma (ZTP): yeni cihaz ağa bağlandığında kimliğini kanıtlar, kaydolur ve yapılandırmasını alır.
Eşitlik, sapma ve uyumluluk
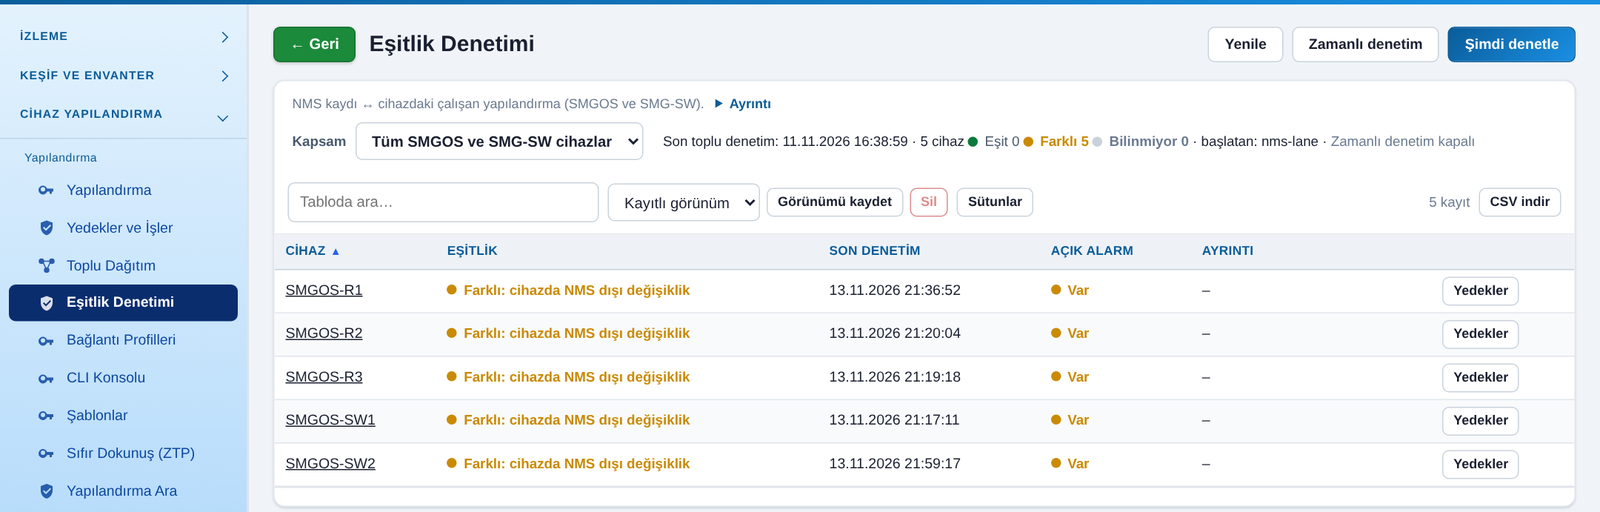
- Eşitlik denetimi. SMG-NMS'teki kayıt ile cihazda çalışan yapılandırma düzenli olarak karşılaştırılır; cihazda yönetim sistemi dışında yapılan her değişiklik sapma olarak görünür.
- Uyumluluk kuralları. Kurumun güvenlik ve işletme kuralları yapılandırmaya karşı denetlenir; uyumsuzluk için düzeltme önerisi kuralın içindedir ve tek adımda uygulanır.
- Yapılandırma arama. Bütün ağın yapılandırmasında tek sorguyla arama.
- Gerçek zamanlı değişiklik algılama. Cihazın kendi bildirimiyle, değişiklik yapıldığı anda görülür.
Servis sağlama ve otomasyon
- L2VPN ve L3VPN servislerinin uçtan uca kurulması, servis görünümü ve servis sağlık profilleri.
- Servis modelleri, niyet tabanlı yapılandırma ve ağ dilimleri.
- Dijital ikiz üzerinde yol hesaplama: Segment Routing yolları, "ne olur" senaryoları ve arıza benzetimi.
- İş akışları ve iş merkezi: çok adımlı işlemler sıraya konur, izlenir ve gerektiğinde geri alınır.
- Bakımda trafiği boşaltma, değişiklik sonrası servis doğrulaması.
Yaşam döngüsü
- Filo yazılım güncellemesi: ön ve son denetim, dalgalar halinde ilerleme, onaysız güncellemenin geri alınması.
- Cihaz değiştirme (RMA): arızalı cihazın yapılandırması ve lisansı yeni cihaza aktarılır.
- Cihaz lisanslarının ve yazılım sürümlerinin merkezi takibi.
06Güvenlik ve izlenebilirlik
| Alan | Destek |
|---|---|
| Kimlik ve yetki | Rol tabanlı yetki ve satır düzeyinde kapsam (kullanıcı yalnızca sorumlu olduğu cihazları görür); merkezi kimlik doğrulama (TACACS+, TLS taşımalı); çok etkenli doğrulama (internet gerektirmeyen tek kullanımlık kod) |
| Denetim kaydı | Her işlem kullanıcı, zaman ve eski → yeni değerle kaydedilir; kayıtlar değiştirilemez özet zinciriyle korunur ve yasal saklama süresince tutulur |
| Sırların korunması | Parolalar ve anahtarlar şifreli saklanır; ekranda, yedekte ve dışa aktarımda gizlenir |
| Cihaz güveni | Cihazlarla karşılıklı sertifika doğrulaması (mTLS); NAC ile birlikte ya da NAC olmadan çalışan eşleşme kipleri |
| Platform bütünlüğü | İmzalı güncelleme paketleri, dosya bütünlüğü denetimi, yazılım malzeme listesi (SBOM) |
| Sertleştirme | Parola politikası ve geçmişi, oturum sınırı, API jetonlarında kapsam ve süre; yönetim arayüzü uygulama katmanı saldırılarına karşı sınanmıştır |
| Bağlantısız çalışma | Lisans, güncelleme ve işletim için internet ya da bulut bağlantısı gerekmez |
| Uyum | IEC 62443-3-3 gereksinim eşlemesi; iç HA trafiği şifrelidir |
07Açık arayüzler ve üst sistemlerle entegrasyon
SMG-NMS kapalı bir kutu değildir; işletmecinin mevcut sistemlerine bağlanır.
- REST API ve OpenAPI tanımı: platformdaki her işlem programla da yapılabilir.
- Kuzey yönlü alarm iletimi: SNMP trap / INFORM, syslog, webhook ve mesaj akışı.
- TM Forum Open API: alarm yönetimi (TMF642) ve kaynak envanteri (TMF639).
- IETF topoloji modeli (RFC 8345 / 8346) ile topolojinin üst sistemlere aktarılması.
- Bilet sistemleriyle kapalı döngü: alarm bilet açar, alarm temizlenince bilet kapanır.
- Veri dışa aktarma: başarım ve akış verisinin analiz platformlarına sürekli aktarımı.
08Desteklenen protokol ve standartlar
- İzleme: SNMP v2c / v3 (RFC 3411–3418), ENTITY-MIB (RFC 6933), IEEE 802.1AB (LLDP), syslog (RFC 5424, RFC 5425), IPFIX (RFC 7011), NetFlow v5 / v9, sFlow v5
- Model ve telemetri: NETCONF (RFC 6241 / 6242 / 7589), YANG (RFC 7950), RESTCONF (RFC 8040), YANG-push (RFC 8639 / 8641), gNMI
- Yönlendirme görünürlüğü: BGP-LS (RFC 9552), BMP (RFC 7854), RPKI (RFC 6811, RFC 8210), PCEP (RFC 5440)
- Ölçüm: TWAMP (RFC 5357), STAMP (RFC 8762), ITU-T Y.1731, ITU-T Y.1564
- Alarm ve kuzey yönü: ITU-T X.733, RFC 8632, TM Forum TMF642 ve TMF639, RFC 8345 / 8346, OpenAPI
- Güvenlik: TACACS+ (RFC 8907, RFC 9887), TOTP (RFC 6238), TLS 1.3, IEC 62443-3-3, CycloneDX
- Zaman: IEEE 1588 PTP izleme (RFC 8173), NTP
09Kullanım senaryoları
Telekom ve servis sağlayıcı omurgası. Bölgelere dağılmış toplayıcılarla on binlerce cihazın izlenmesi; Segment Routing ve MPLS servislerinin görünürlüğü; SMGOS omurgasında servislerin merkezden kurulması; üst sistemlerle TM Forum arayüzleri üzerinden entegrasyon.
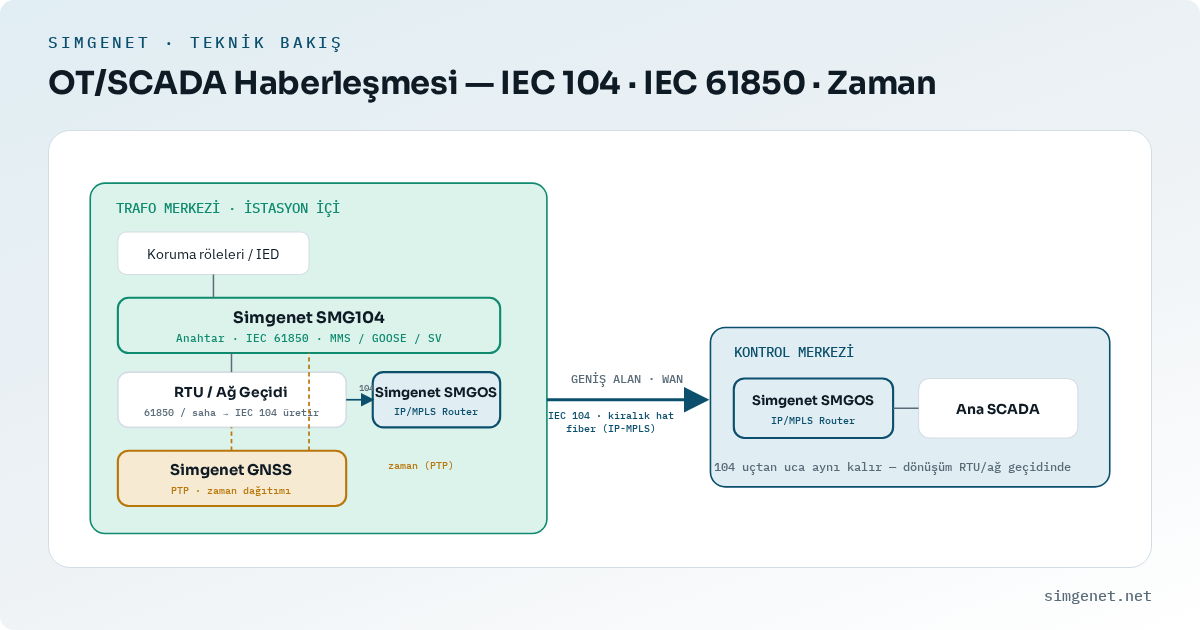
Enerji iletimi ve dağıtımı. Trafo merkezlerindeki SMG-SW anahtarların ve WAN yönlendiricilerinin tek merkezden yapılandırılması; zaman zincirinin izlenmesi; internet bağlantısı olmayan kapalı ağlarda tam işlev.
Demiryolu ve kritik altyapı. Hat boyu cihazların bölge toplayıcılarıyla izlenmesi; değişikliklerin dört göz onayı ve denetim kaydıyla yapılması.
Çok markalı kurumsal ağlar. Farklı üreticilerin yönlendirici, anahtar, güvenlik duvarı, sunucu ve sanallaştırma ortamlarının tek ekrandan izlenmesi; envanter, IP adres yönetimi ve uyumluluk raporları.
10Sık sorulan sorular
SMG-NMS yalnızca Simgenet cihazlarını mı yönetir?
Hayır. İzleme modülü bütün markaları kapsar; standart protokollerle konuşan her cihaz izlenir. Yapılandırma modülü Simgenet SMGOS yönlendiriciler ve SMG-SW anahtarlar içindir.
Başka markaların cihazlarıyla denendi mi?
Evet. SMG-NMS'in farklı markaların cihazlarıyla birlikte çalışabilirliği denenmiştir. İzleme standart protokollere dayandığı için ağınızdaki mevcut cihazlar değiştirilmeden eklenir.
Kaç cihaza kadar ölçeklenir?
Mimari on binlerce cihaza göre tasarlanmıştır. Kapasite tek bir sunucuyu büyüterek değil, kümeye düğüm ve bölgelere toplayıcı ekleyerek artırılır.
Bir sunucu arızalanırsa ne olur?
Görevini kümedeki başka bir düğüm kendiliğinden devralır; kullanıcılar ve cihazlar aynı sanal IP adresini kullanmaya devam eder. İkinci site, bütün bir sitenin kaybına karşı korur.
İnternet bağlantısı gerekir mi?
Hayır. Lisans, güncelleme ve işletim tümüyle kapalı ağda yapılabilir.
Mevcut üst sistemlerimize bağlanır mı?
Evet. REST API, TM Forum Open API, SNMP, syslog ve webhook arayüzleriyle OSS/BSS, bilet ve güvenlik izleme sistemlerine bağlanır.
Cihaz üzerinde elle yapılan değişiklik ne olur?
Kaybolmaz ve gizlenmez. Eşitlik denetimi bunu sapma olarak gösterir; işletmeci değişikliği kabul edip kayda alabilir ya da cihazı kayıtlı yapılandırmaya döndürebilir.
11Son söz
Bir ağı yönetilebilir kılan, cihazların tek tek ne kadar yetenekli olduğu değil, hepsinin tek yerden ne kadar güvenle görülüp değiştirilebildiğidir. SMG-NMS; bütün markaları kapsayan izleme modülü, SMGOS ve SMG-SW için güvenli yapılandırma modülü ve çok sunuculu, kesintisiz mimarisiyle dünyanın önde gelen ağ yönetim platformlarıyla aynı sınıfta bir yönetim katmanıdır. Arkasında, yönettiği yönlendirici ve anahtarları da geliştiren aynı mühendislik ekibi durur.
SMG-NMS, SMGOS yönlendiriciler ve SMG-SW anahtarlar için bize ulaşın: simgenet.net · info@simgenet.net
Ekran görüntüleri laboratuvar sisteminden alınmıştır; cihaz adları ve adresler laboratuvar ortamına aittir.