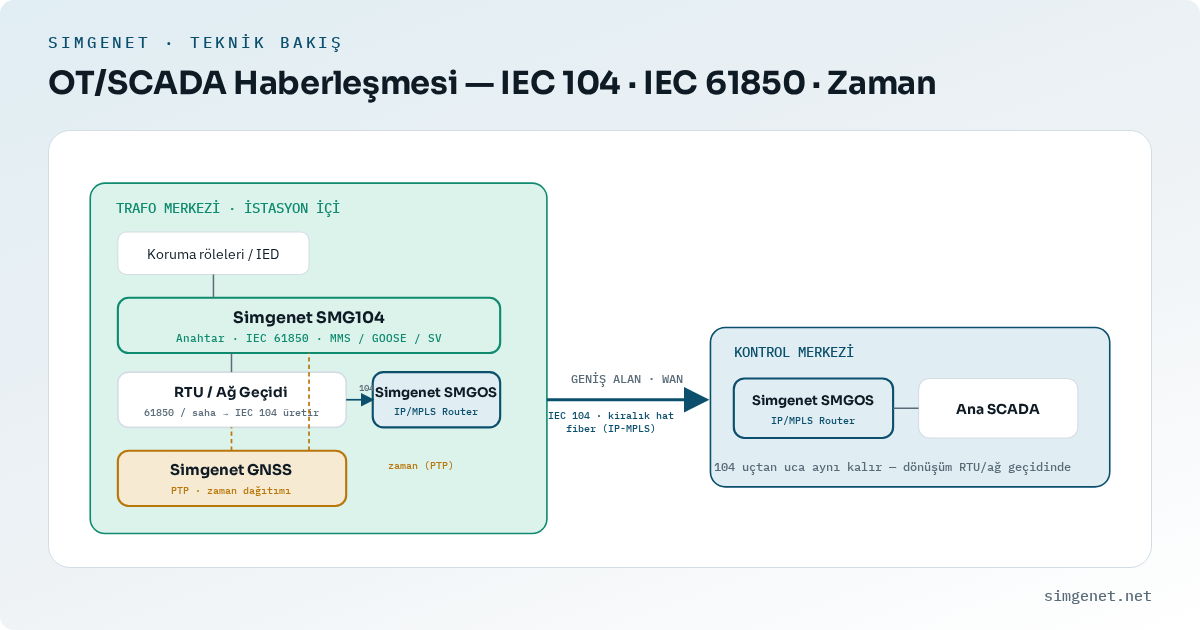
Konu Özeti
- Ağ, SCADA protokolünü değiştirmez; 104 ve 61850 uçtan uca aynı kalır — şeffaf taşıma.
- Güvenlik sahaya göre seçilir: uçlar destekliyorsa IEC 62351-3 (TLS), aksi halde uçlara dokunmadan IPsec.
- Protokol denetimi bir hijyen katmanıdır — bir IDS değil; uçtan uca TLS gelince rolü azalır.
- Dijital istasyonun asıl ihtiyacı hassas zamandır — seçilen profile göre yüksek doğruluklu zaman (Sampled Values’ta örn. mikrosaniye sınıfı), holdover ile drift sınırlı; WAN kapasite projesinde değil, istasyon içinde.
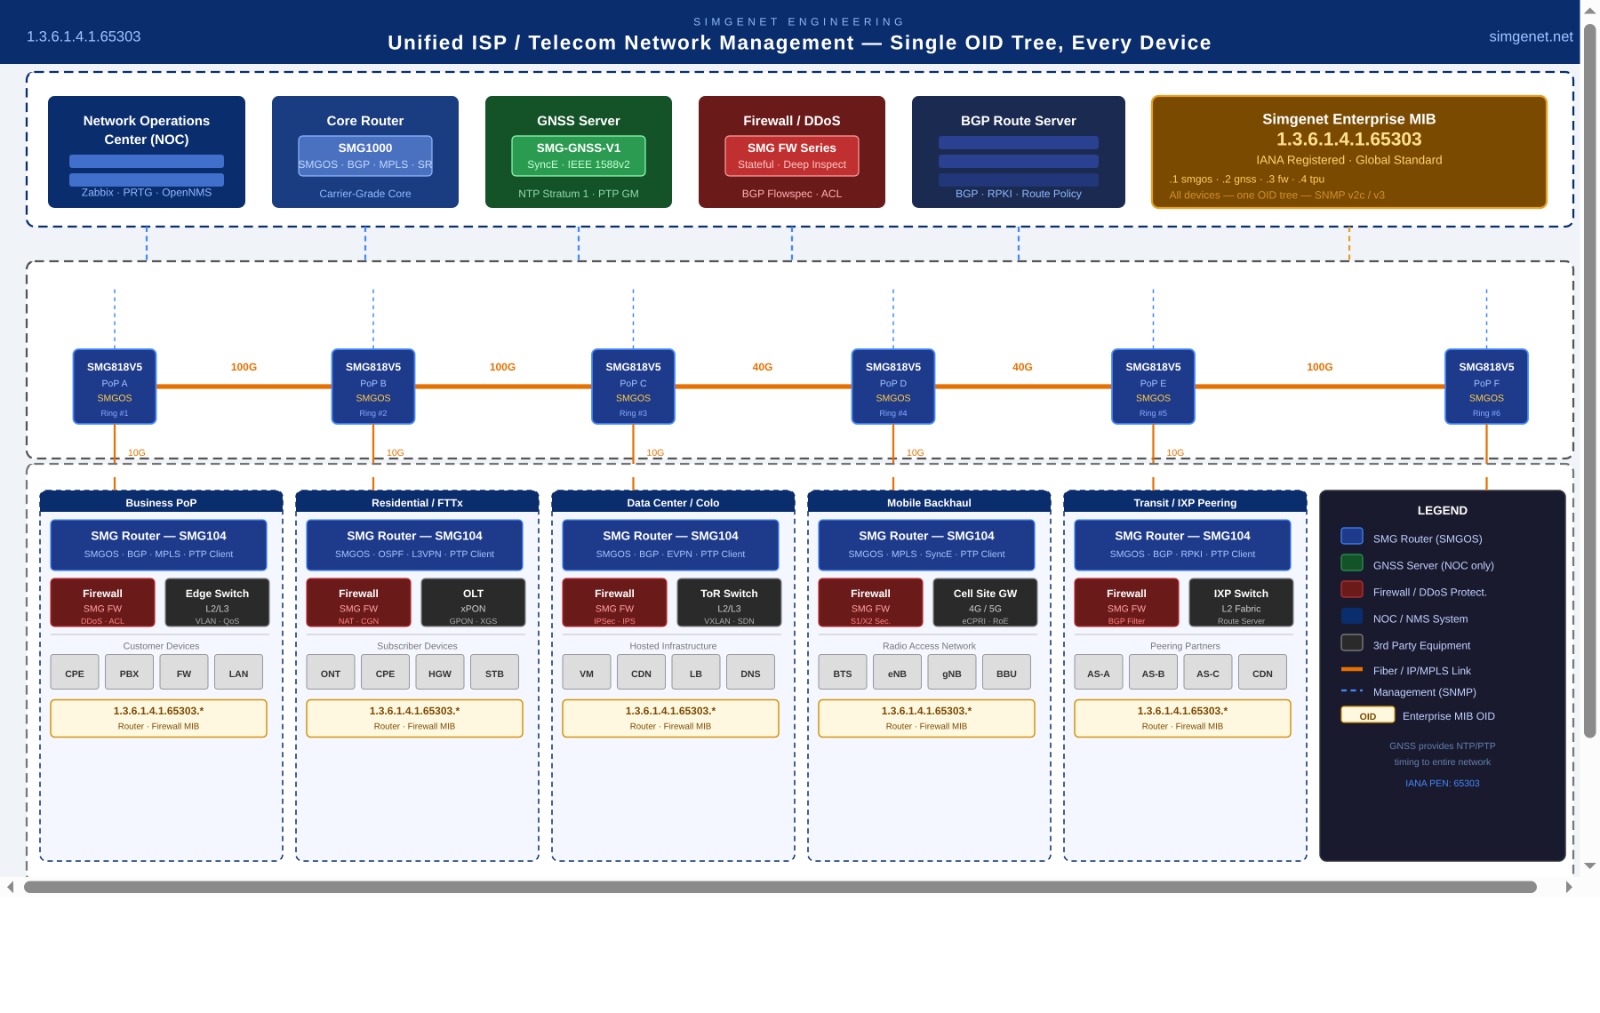
- Asıl değer bütünleşik sistemdedir: Simgenet SMGOS router, SMG104 anahtar ve GNSS zaman kaynağı tek çözümde; ortak kimlik, güvenlik, zaman ve yönetim.
Giriş
64 kbps’lik eski telekontrol hatları yerini megabit’lerle ölçülen fiber ve IP/MPLS omurgalarına bırakırken, aynı hat üzerinde IEC 60870-5-104 ve IEC 61850 bir arada taşınıyor. Sahada en çok karşılaştığımız soru şu: “Bu protokolleri destekleyen bir cihaz ne kazandırır; zaten düz bir router da bu trafiği taşımıyor mu?”
Bir mühendislik firması olarak dürüst yanıtımız: ağın görevi protokolü değiştirmek değil; onu doğru, güvenli ve zamanında taşımaktır. Bu yazının ikinci yarısında bu ilkelerin SMGOS router, SMG104 anahtar ve GNSS zaman kaynağından oluşan bütünleşik yapıda nasıl karşılık bulduğunu gösteriyoruz.
01İki standart, iki farklı yer
IEC 60870-5-104, RTU ile merkezdeki ana SCADA arasındaki telekontrol bağlantısıdır — geniş alan (WAN) üzerinden. IEC 61850 ise trafo merkezinin içindeki istasyon otomasyonudur: IED’ler arası MMS, GOOSE ve Sampled Values. Bu ayrım çözümün nasıl kurulacağını doğrudan belirler: istasyon içi bir anahtar işidir; merkeze giden hat bir router işidir.
02Router protokolü değiştirmez — şeffaf taşıma
En yaygın yanlış anlama: “Cihaz 104 verisini formatlayıp mı gönderiyor?” Hayır. Doğru tasarlanmış bir router, RTU’nun ürettiği 104 paketini içeriğine tek byte dokunmadan taşır. RTU ile ana SCADA uçtan uca aynı 104’ü konuşur; protokol dönüşümü yoktur, uçların ayarı değişmez. Router araya şeffaf girer.
Bu bir güven ilkesidir: ağ, taşıdığı SCADA verisinin doğruluğunu bozmaz. Zaten SCADA verisi yıllardır standart router’lar üzerinden taşınabilmiştir. Öyleyse gerçek katma değer taşımada değil, taşırken sağlanan güvenlik, süreklilik ve zaman disiplinindedir.
03Güvenlik: IEC 62351 (TLS) mi, IPsec mi?
IEC 104 tek başına hiçbir güvenlik içermez — açık metin TCP’dir. Güvenlik iki ayrı katmandan eklenir ve bunlar sık karıştırılır:
| IEC 62351-3 (TLS) | IPsec (ağ katmanı) | |
|---|---|---|
| Şifrelemeyi kim yapar | RTU ↔ SCADA (uçlar) | Router ↔ router |
| Uçlarda değişiklik | Gerekir (TLS + sertifika) | Gerekmez (uçlar habersiz) |
| Standarttaki yeri | 104’ün resmî güvenlik profili | Tamamlayıcı, protokolden bağımsız |
Saha gerçeği
Modern RTU aileleri TLS’i destekler; ancak kurulu tabanın önemli kısmı hâlâ düz 104 konuşur. Bu nedenle çoğu projede, uçlara dokunmadan hattı koruyan IPsec daha uygulanabilirdir. Doğru karar “hangisi daha iyi” değil, sahadaki uçların yeteneğine göre olanı seçmektir.
04Protokol farkındalığı ve dürüst sınırı
IP/MPLS ağ işletim sistemimiz SMGOS — “In-house developed IP/MPLS Network Operating System” — 104 ve 61850 gibi protokolleri tanıyabilir: geçen trafiğin protokol kurallarına uygunluğunu (örn. 104 için başlık bütünlüğü) denetler, kural dışı paketi işaretler veya süzebilir. Burada dürüst olmak mühendislik disiplinimizin gereğidir:
- Bu denetim imza tabanlı bir antivirüs/IDS değildir. IEC standartları sabittir; sürekli güncellenen bir tehdit veritabanına ihtiyaç duymaz — işletim yükü avantajıdır.
- Tam da bu nedenle onu bir “tehdit avlama” ürünü gibi konumlamayız. Bu bir hijyen katmanıdır: hattı kural içi tutar.
- Uçlar uçtan uca TLS’e geçtiğinde aradaki ağ içeriği göremez; protokol denetiminin sahadaki rolü doğal olarak azalır. Bunu peşinen belirtiriz.
Kısacası SMGOS bir OT-farkında (OT’ye göre sertleştirilmiş) güvenli ağ işletim sistemidir — bir IDS/IPS değil. Hedefimiz trafiği taramak değil, hattı ve cihazı korumaktır: şifreli link, sertifikalı kimlik (PKI/mTLS), rol tabanlı erişim + denetim kaydı, kontrol düzlemi koruma ve yönetim izolasyonu.
05Asıl belirleyici: zaman
IEC 61850’nin proses barasına (Sampled Values) geçen dijital trafo merkezinde zaman, güvenlik kadar belirleyici bir ihtiyaçtır. Örnekleme tabanlı koruma ve Sampled Values, uygulamaya bağlı olarak cihazların ortak bir zamana yüksek doğrulukla (ilgili IEC/IEEE profillerine göre tipik olarak mikrosaniye sınıfı) kilitlenmesini gerektirir (IEC 61850-9-3 / IEEE C37.238 PTP profili, IEEE 1588 v2). GOOSE’un zaman gereksinimi uygulamaya göre değişir; olay-tetiklemeli ve düşük gecikmeye duyarlıdır, mutlak zaman damgası için gereksinimi genellikle daha gevşektir — yine de aynı zaman zinciri hepsini besler. Senkron zayıflarsa örnekler hizalanmaz, örnekleme tabanlı/diferansiyel koruma güvenilirliği düşer. Kısacası zaman, korumanın doğruluğunun bir parçasıdır — ve bu ihtiyaç şifrelemeden bağımsızdır.
Doğru katman
Bu zaman ihtiyacı istasyon içidir. Yalnızca RTU↔SCADA WAN hattının kapasitesini artıran bir projede (örn. 104 linkini 64 kbps→5 Mbps yükseltmek) mikrosaniye zaman devreye girmez; orada belirleyici olan bant genişliği, güvenli link ve erişilebilirliktir. Doğru mühendislik hangi ihtiyacın hangi katmanda olduğunu karıştırmaz.
06Arıza anında ne olur? Yedeklilik ve öncelik
Kritik altyapıda bir bağlantının değeri, çoğu zaman koptuğu an anlaşılır. SCADA verisi ile koruma haberleşmesi kesintiye kapalı olmalı; bu iki mühendislik kararıyla sağlanır:
Yedeklilik — kesintisiz yol
İstasyon içinde HSR ve PRP (IEC 62439-3) ile her çerçeve iki ayrı yoldan taşınır; bir yol arızalansa dahi alıcı kesintisiz veri alır — koruma ağı “kopmadan” çalışır. Merkeze giden hatta ise IP/MPLS’in hızlı yeniden yönlendirmesi (yedekli yol geçişi) devreye girer. Amaç, tek bir arızanın SCADA görünürlüğünü ya da koruma iletişimini durdurmamasıdır.
Öncelik — her paket eşit değildir
Aynı hat üzerinde telekontrol (104), yönetim trafiği ve zaman senkronizasyonu bir arada akar. QoS ile bu sınıflar önceliklendirilir: zaman ve koruma iletişimi, dosya/yönetim trafiğinin arkasında beklemez. Doğru sınıflandırma, hattın dolu olduğu anda bile kritik verinin zamanında ulaşmasını sağlar.
07Üçlü mimari: hangi ürün, hangi senaryoda
Buraya kadar anlattığımız ilkeler, sahada üç rolün doğru yere konmasıyla hayata geçer. Simgenet ürün ailesi — SMGOS router, SMG104 anahtar ve GNSS zaman kaynağı — aynı projede farklı ağırlıkta rol alır:
Bu yazıda iki uygulama grubu üzerinden örnek mimariler ele alıyoruz: iletim (TEİAŞ), üretim santralleri ve demiryolu tipik olarak omurga/hub-spoke (yüksek güvenilirlik, zaman); su ve dağıtım ise sıklıkla karma: fiber halka (ring) + radyo (uzak sahalar RF/LTE), hacim odaklı. Sektör adı tek başına topolojiyi ve zaman gereksinimini belirlemez.
Dikkat edilecek nokta: zaman/GNSS değeri istasyon içindedir, WAN kapasite projesinde değil; 61850 istasyon içi anahtarın işidir, router’ın değil. Ürünleri doğru katmana koymak, mühendislik dürüstlüğünün ve doğru maliyetin gereğidir.
08Parça değil, sistem
Kritik altyapıda asıl değer tek bir “en iyi kutu”da değil, birbirini tanıyan bütünleşik bir sistemdedir. Bu bütünlüğün somut karşılığı; cihazların ortak bir sertifika altyapısıyla (PKI/mTLS) birbirini tanıması, kimlik doğrulama ve tanı katmanlarının paylaşılması, tek yönetim ve tek zaman zincirinde çalışmasıdır. Farklı üreticilerden derlenmiş bir yığında bu bütünlük çoğu zaman yoktur: üç ayrı yönetim, üç ayrı sertifika, üç ayrı destek hattı.
Simgenet’in farkı full control ilkesinden gelir: işletim sistemini (SMGOS) kendi geliştirdiğimiz için sahaya özgü ihtiyaçları uçtan uca uyarlayabilir; uzun vadeli sürdürülebilirliği ve tedarik sürekliliğini kurum düzeyinde taahhüt edebiliriz.
09Sonuç
- Ağ, SCADA protokolünü değiştirmez; şeffaf, güvenli ve zamanında taşır — 104 ve 61850 uçtan uca aynı kalır.
- Güvenlik katmanı sahaya göre seçilir: uçlar destekliyorsa IEC 62351-3 (TLS), aksi halde uçlara dokunmadan IPsec.
- Protokol denetimi bir hijyen katmanıdır, bir IDS değil; sınırları açıkça belirtilir.
- Dijital istasyonun asıl ihtiyacı zamandır; SV için uygulama/profilin gerektirdiği (örn. µs sınıfı) senkron ve holdover (drift sınırlama) korumanın doğruluğunu belirler; GOOSE düşük gecikme ister.
- Gerçek değer bütünleşik sistemdedir: ortak kimlik, güvenlik, zaman ve yönetim — Simgenet SMGOS, SMG104 ve GNSS tek çözümde.
Yaklaşımımız, standartları bir slogan olarak değil, ölçülebilir ve anlaşılır biçimde bir araya getirmektir. Bir kutu satmak yerine, sahanın gerçek ihtiyacına oturan bir mühendislik çözümü kurarız.
Anahtar Kavramlar
Teknik Kaynaklar
- IEC 60870-5-104 — Telekontrol (APCI/ASDU), TCP/2404.
- IEC 61850-8-1 — İstasyon barası: MMS ve GOOSE.
- IEC 61850-9-2 / 9-3 — Sampled Values ve enerji otomasyonu PTP profili.
- IEEE C37.238 — Güç sistemleri IEEE 1588 (PTP) profili.
- IEC 62351-3 / 62351-5 — TCP için TLS profili; IEC 60870-5 uygulama güvenliği.
- IEC 62439-3 — PRP ve HSR yedeklilik yöntemleri.
- IEEE 1588-2019 — Precision Time Protocol (PTP) v2.
Kaynaklar ilgili standart ve teknik açıklamalara işaret eder; saha uygulaması her projede kendi koşullarına göre değerlendirilir.