Simgenet NAC Server — Endüstriyel Ağ Erişim Denetimi (802.1X, TACACS+, PKI)
Simgenet NAC Server — Endüstriyel Ağ Erişim Denetimi (802.1X, TACACS+, PKI)
Simgenet NAC Server, ağa bağlanan her cihazı ve ağ cihazlarını yöneten her kişiyi kimliğiyle tanıyan, rolüne göre yetkilendiren ve her kararı kayda geçiren endüstriyel ağ erişim denetimi (NAC) sunucusudur. Yazılımı tamamen Simgenet bünyesinde geliştirilmiştir. Merkez + saha düğümü mimarisiyle merkezle bağ kopsa da saha durmaz; IEEE 802.1X/MAB ile kim bağlanabilir, RADIUS/TACACS+ ile kim yönetebilir; yerleşik PKI (CA, SCEP, EST, OCSP) ile sertifika elle taşınmaz. Trafo merkezi, raylı sistem, endüstriyel tesis ve kamu ağları için; IEC 62443 çerçevesinde.
Simgenet NAC Server — Endüstriyel Ağ Erişim Denetimi
Simgenet NAC Server, ağa bağlanan her cihazı ve ağ cihazlarını yöneten her kişiyi kimliğiyle tanıyan, rolüne göre yetkilendiren ve her kararı kayda geçiren ağ erişim denetimi sunucusudur. Bir Merkez politikayı belirler; sahadaki Saha düğümleri aynı yazılımla anahtar ve erişim noktalarının isteklerini yerinde cevaplar. Endüstriyel ağ için tasarlandı: cihaz kimliği sertifikayla, IED/PLC için MAC tabanlı, yönetici erişimi TACACS+ ile; merkez kopsa da saha durmaz. Yazılım tamamen Simgenet bünyesinde geliştirilmiştir; hazır bir paketin uyarlaması değildir.
Endüstriyel Gerçeklik İçin Tasarlandı
Kurumsal NAC ürünleri şehir merkezi mantığıyla çalışır: kullanıcı bilgisayarı, misafir portalı, merkeze sürekli bağlantı. Sahada ise IED, PLC, RTU ve kamera vardır; WAN kopar; yönetici anahtara konsoldan girer. NAC Server misafir portalı ve kullanıcı ajanı yerine cihaz kimliği, yerel süreklilik ve cihaz yönetimi üzerine kurulmuştur ve kendi anahtarımız (SMG-SW), zaman sunucumuz (GNSS Server) ve test platformumuzla (SVP) birlikte geliştirilmiştir.
Kim Bağlanabilir: 802.1X, MAB ve Dinamik Yetkilendirme
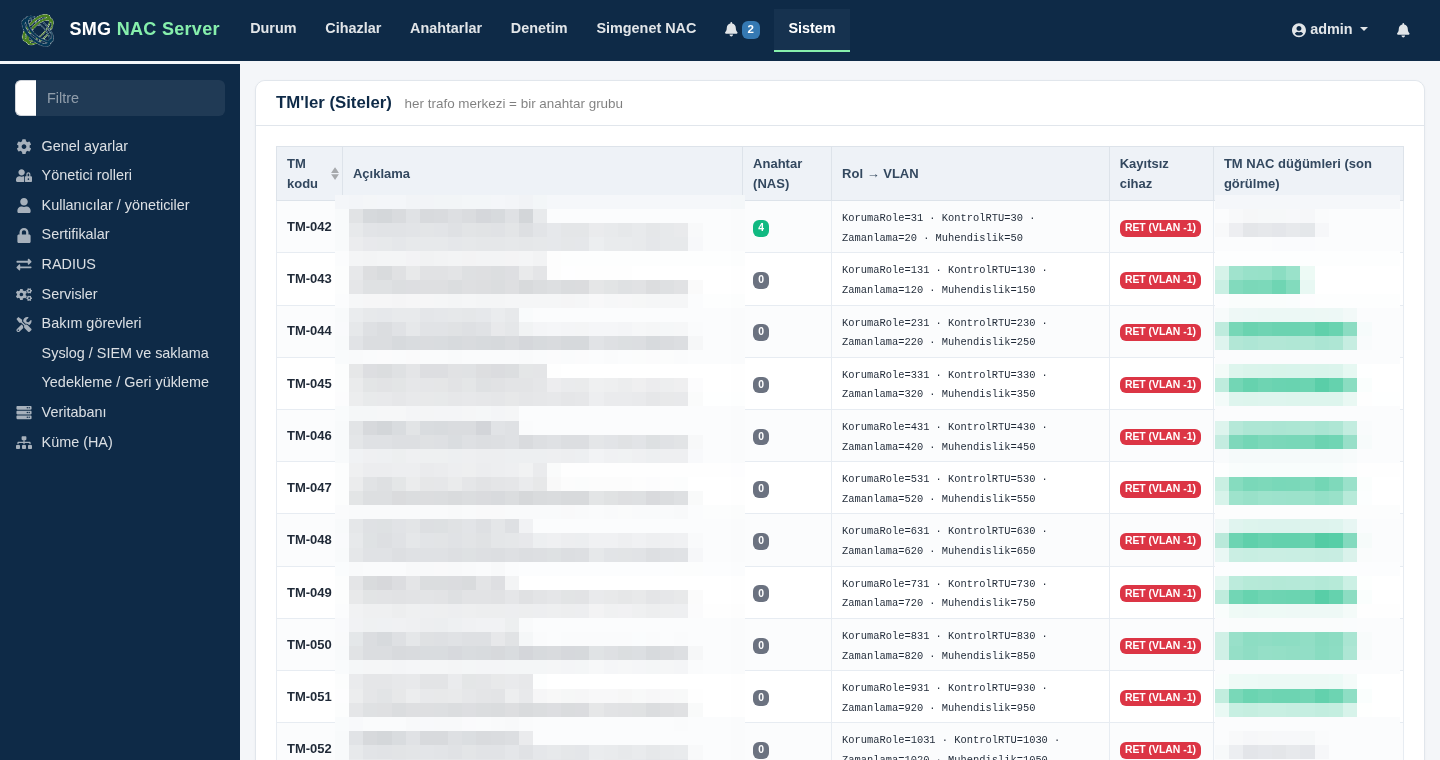
- Kimlik doğrulama: IEEE 802.1X EAP-TLS (cihaz sertifikası ve zincir doğrulama; sertifika–MAC eşleşmesi kararın parçası) · PEAP / EAP-TTLS (yerel kullanıcı veritabanı) · MAB — sertifikasız IED, PLC, kamera ve sensörler için; MAC sahteciliği şüphesi tespiti · kayıtsız cihaz: reddet veya izleme VLAN'ı.
- Yetkilendirme ve zorlama: rol → VLAN (RFC 3580), Filter-Id → erişim listesi ve üretici öznitelikleriyle dinamik ACL · port sınıfı (zamanlama / koruma / genel): zamanlama taşıyan port farkında olunur · CoA / Disconnect (RFC 5176) ile merkezden oturum düşürme, VLAN değiştirme, yeniden yetkilendirme · karantina ve süreli, kayıtlı acil istisna (break-glass).
- İzleme modu → zorlama modu: kurulum her zaman izleme modunda başlar — karar üretilir, uygulanmaz, raporlanır; envanter dolar, profiller doğrulanır; zorlamaya geçiş yönetici kararıyla, tek düğmeyle geri alınabilir.
- Cihaz profilleme ve envanter: pasif toplayıcı (OUI, DHCP, SNMP), OT cihaz kütüphanesi (röle, RTU, PLC, IED, GNSS/PTP), toplu içe aktarma ve API; Simgenet cihazları ilk anda tanınır.
- "Neden reddedildi?" tek ekranda: canlı doğrulama günlüğü her denemeyi zaman, MAC, kimlik, profil, anahtar/port, politika, red nedeni ve süreklilik durumuyla listeler.
Merkez Kopar, Saha Durmaz: Merkez, Saha Düğümü ve Yedek Merkez
Tek yazılım, iki rol. Politika, envanter, PKI ve raporlama merkezde; kimlik doğrulama isteği sahada, en yakın düğümde milisaniyeler içinde cevaplanır. Merkez ile saha arasındaki her şey imzalı ve sürümlüdür.
- Saha düğümü tek başına: son onaylı politika ve yerel karar tablosu düğümde; WAN kopsa da 802.1X/MAB ve dinamik VLAN kararları sürer — merkezsiz çalışma 30 güne kadar (ayarlanabilir). Süreklilik kipleri (normal → kısıtlı → süreklilik) panelde ve olay defterinde; bağlantı dönünce olaylar aktarılır, politika farkı otomatik kapanır.
- Yedek merkez ve yük paylaşımı: ikinci merkez sürekli senkron; birincil düşünce devralır, dönünce geri verir; tek yazar ilkesi. Saha düğümleri "ev merkez" seçimiyle iki merkeze dağıtılır — boşta bekleyen kapasite yok. Anahtar birden fazla düğümü RADIUS/TACACS+ sunucusu olarak görür.
- Değişiklik güvenliği: politika ve cihaz kayıtları imzalı, nesil numaralı paket olarak dağıtılır; doğrulandı → uygulandı → teyit edildi aşamaları; hatalı nesil tek adımda geri alınır. Yazılım güncellemesi de aynı yol: imzalı paket, A/B kurulum, geri dönüş.
Kim Yönetebilir: RADIUS ve TACACS+ Cihaz Yönetimi
- RADIUS: yönetici girişi yetki seviyesi (admin / operatör / izleyici), RFC 2865/2866/2869; Message-Authenticator her iki yönde zorunlu (BlastRADIUS sınıfı saldırılara kapalı); hesap kaydı; RadSec (RADIUS/TLS, RFC 6614) sunucu; Status-Server.
- TACACS+ (RFC 8907): kimlik doğrulama, oturum yetki seviyesi 0–15, komut yetkilendirme — yönetici tanımlı komut setleri (izin/yasak kalıpları) ve hazır sınıflar (görüntüleme / yapılandırma hariç / tam); her komut kararı denetim kaydında; TACACS+ üzerinden TLS 1.3 (RFC 9887).
- Kimlik kaynakları: yerel kullanıcı ve cihaz veritabanı; LDAP/AD; dış RADIUS ve TACACS+. Zaman güveni (GNSS/NTP kaynağı, sertifika geçerlilik penceresi) kararın parçasıdır.
Yerleşik PKI: Sertifika Elle Taşınmaz
İç sertifika otoritesi (CA), profil tabanlı sertifika üretimi; SCEP (RFC 8894) ve EST (RFC 7030) ile cihazların otomatik sertifika alması ve yenilemesi (yeniden kayıtta eski sertifika otomatik iptal); OCSP yanıtlayıcı ve CRL (sahaya imzalı dağıtım); EAP-TLS'te iptal denetimi — iptal edilen sertifika anında reddedilir; sertifika ömrü alarmları (90/60/30 gün).
Yönetim, İzleme ve Entegrasyon
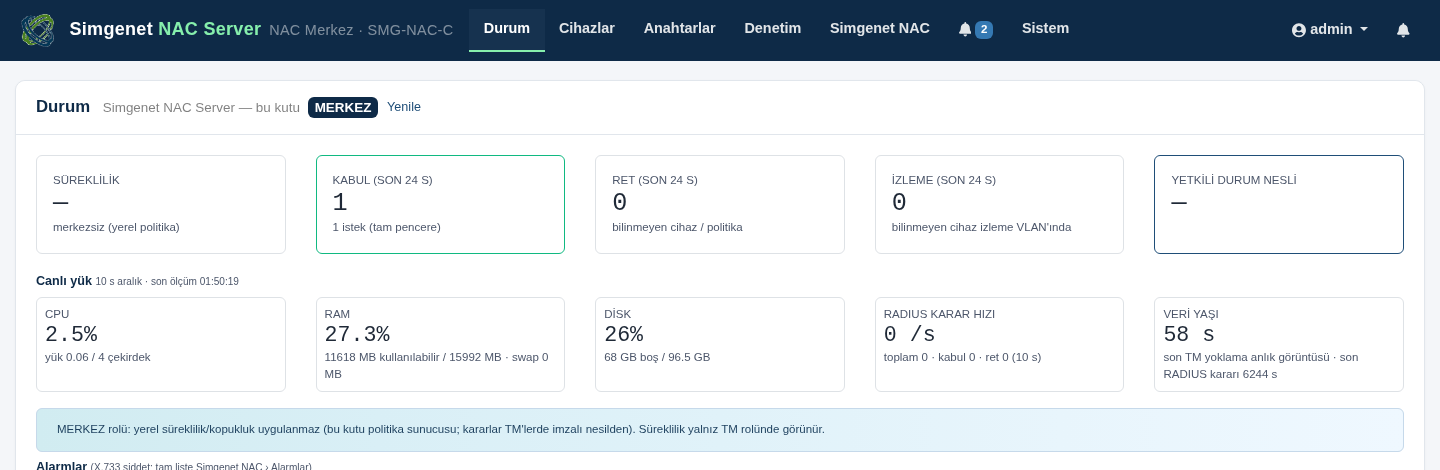
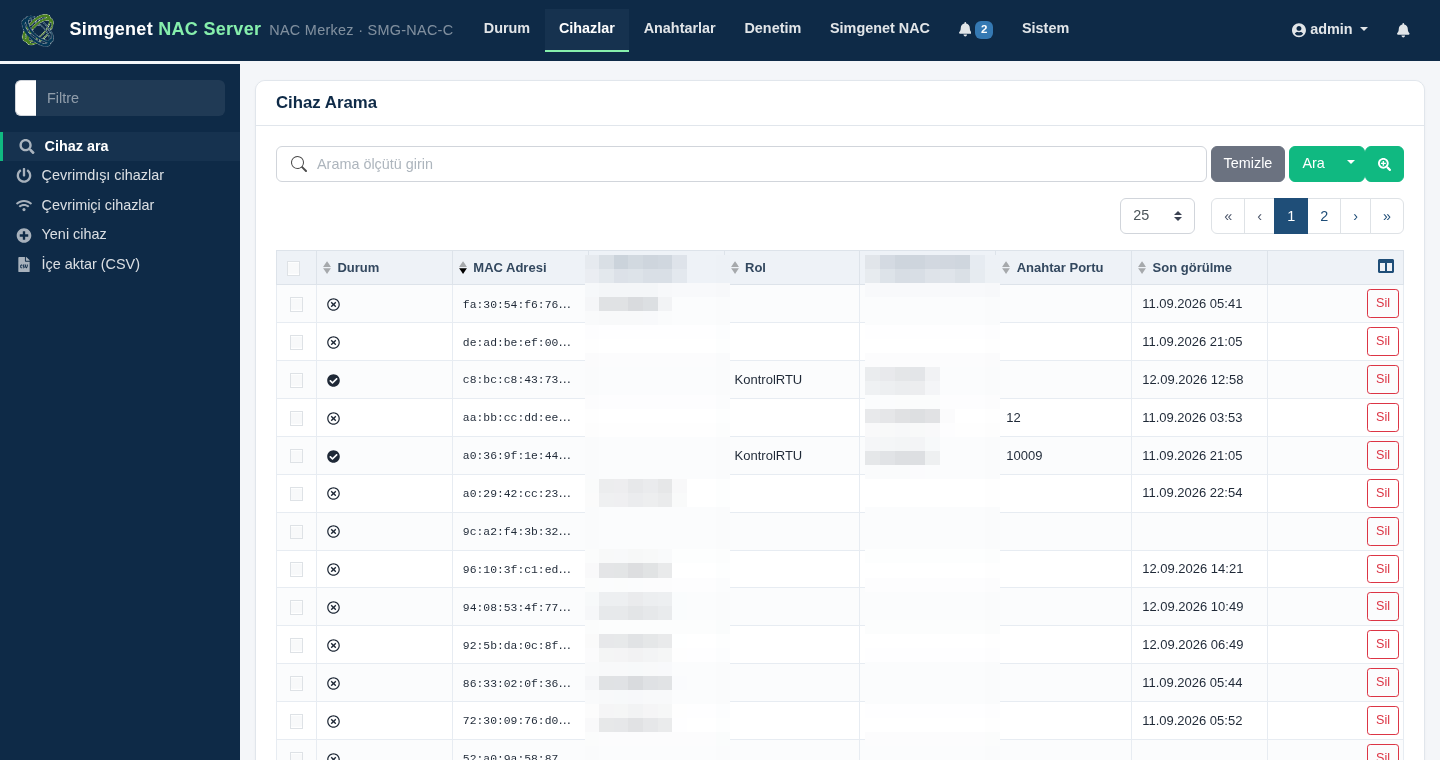
HTTPS web paneli (TR/EN/FR, rol duyarlı): durum panosu (süreklilik kipi, kabul/ret/izleme, politika nesli, karar hızı), canlı doğrulama günlüğü, cihazlar, anahtarlar, siteler, dağıtım, merkez HA, süreklilik hazırlığı, sertifika teşhisi, anahtar reçeteleri. SNMPv3 (authPriv) + SIMGENET-NAC-MIB + bildirim; syslog CEF/TLS ile SIEM'e doğrudan; X.733 alarm yönetimi; günlük rapor (JSON/CSV/API, 730 gün saklama); REST API; tek tıkla destek paketi (sırsız). Yedek alma/geri yükleme, imzalı güncelleme, A/B geri dönüş.
Simgenet Ekosistemi ve Üçüncü Taraf Cihazlar
Simgenet SMG-SW anahtar ve SMGOS router: 802.1X authenticator, MAB, dinamik VLAN, Filter-Id, CoA, cihaz-yönetim RADIUS/TACACS+, ortak CA — zorlayan ve karar veren aynı elden. Simgenet GNSS Server: zaman güveni ve zamanlama portu farkındalığı. Simgenet SVP: kurulum kabulü ölçülür — 802.1X/MAB/CoA vektörleri, kapasite ve devralma süresi raporla teslim edilir. Üçüncü taraf anahtar ve erişim noktalarıyla standart RADIUS/TACACS+/CoA; yaygın üreticiler için hazır anahtar reçeteleri.
Ölçek ve Kabul (SVP ile ölçülmüş)
- Tek saha düğümünde 400.000+ karar/gün; kararlar sahada, milisaniye sınıfında.
- Merkez devralma < 5 dk, geri dönüş < 6 dk — 9 sahalı filoda 3 senaryoyla ölçüldü; politika dağıtımı 9 sahaya < 2 dk.
- Merkezsiz çalışma 30 güne kadar; kabul testi SVP ile: 802.1X/MAB/dinamik VLAN/CoA vektörleri (bilinen-PASS / bilinen-FAIL), RADIUS güvenlik (Message-Authenticator, hatalı paket, tekrar saldırısı), TACACS+ komut yetkisi, kapasite ölçek testi, devralma/geri dönüş — kilitlenebilir rapor.
Kullanım Alanları
- Enerji / trafo merkezi: IED, PLC, RTU ve kayıt cihazlarının MAB/EAP-TLS ile kaydı; zamanlama ve koruma portlarının sınıfıyla politika; bölge merkezi + yedek merkez; TACACS+ ile anahtar/router yönetimi; IEC 62443 uyumlu kayıt.
- Raylı sistem / endüstriyel tesis / kamu: istasyon ve tesis ağlarında envanter dışı cihaz reddi, izleme modundan zorlamaya kademeli geçiş, saha düğümüyle yerel süreklilik, merkezden tek politika; kamu ağlarında yönetici erişiminin merkezî kaydı.
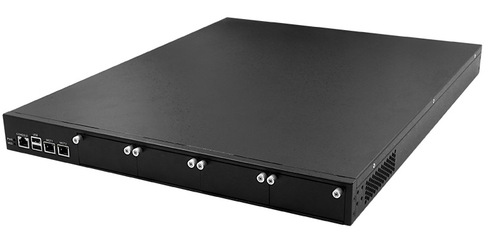
Donanım: NAC Merkez, Simgenet SMG-NAC104 donanımında (1U 19" rack) çalışır (Intel® Xeon®, 64 GB'a kadar DDR4, 4 × PCIe Gen3 genişleme); NAC Saha düğümü Simgenet donanımda veya sanal makinede kurulur. Merkez ve saha düğümü aynı imaj, rol kurulumda seçilir. Ayrıntılı özellikler ve referans standartlar için ürün broşürünü (TR/EN) Dokümanlar sekmesinden indirebilirsiniz.
| Platform | |
| Ürün sınıfı | Endüstriyel ağ erişim denetimi (NAC) ve cihaz yönetimi AAA sunucusu; yazılım tamamen Simgenet bünyesinde |
| Roller | NAC Merkez (SMG-NAC-C) · NAC Saha düğümü (SMG-NAC-S) · Yedek Merkez — aynı yazılım imajı, rol kurulumda |
| Donanım — NAC Merkez | |
| Model | Simgenet SMG-NAC104 — 1U 19" rackmount |
| İşlemci / platform | Intel® Xeon® E3-1200 v5 serisi · Intel® C236 |
| Bellek | 4 × DDR4 DIMM, DDR4-2133, 64 GB'a kadar |
| Genişleme | 4 × PCIe Gen3 x8 — 1G / 10G / 25G / 40G / 100G ağ kartları |
| Güç | 1 × 220 VAC sunucu sınıfı güç kaynağı, 250 W |
| Çevre | Çalışma −20…+60 °C · depolama −20…+75 °C · %10–95 bağıl nem (yoğuşmasız) |
| EMC | TS EN 55032 Sınıf A · TS EN 55035 · IEC 61000-4 serisi Seviye 3 |
| NAC Saha donanımı | Simgenet donanım veya sanal makine — sahaya göre seçilir |
| Erişim denetimi | |
| Kimlik doğrulama | IEEE 802.1X-2020 EAP-TLS (RFC 5216) · PEAP / EAP-TTLS (yerel kullanıcı DB) · MAB · kayıtsız cihaz reddi / izleme VLAN kipi · MAC sahteciliği şüphesi tespiti · yeniden doğrulama (RFC 2865 Session-Timeout / Termination-Action) |
| Yetkilendirme | Rol → VLAN (RFC 3580 Tunnel-*) · Filter-Id → erişim listesi · üretici öznitelikleriyle dinamik ACL · port sınıfı (zamanlama / koruma / genel) · karantina · süreli acil geçiş (break-glass, denetim kayıtlı) |
| Dinamik yetkilendirme | CoA ve Disconnect (RFC 5176, port 3799), Error-Cause; CoA desteklemeyen anahtarlar için yedek yol |
| Profilleme / envanter | Pasif toplayıcı (OUI, DHCP, SNMP) · OT cihaz kütüphanesi (röle, RTU, PLC, IED, GNSS/PTP) · cihaz kayıtları ve gruplar · toplu içe aktarma · API |
| AAA ve PKI | |
| RADIUS | RFC 2865 / 2866 / 2869 · Status-Server (RFC 5997) · Message-Authenticator iki yönde zorunlu (BlastRADIUS korumalı) · RadSec (RFC 6614) sunucu · hesap kaydı · yetki seviyesi (RFC 5607) · üretici öznitelikleri (kurumsal OID) |
| TACACS+ | RFC 8907 — kimlik doğrulama (ASCII/PAP); oturum yetki seviyesi 0–15 ve komut yetkilendirme (yönetici tanımlı komut setleri, hazır sınıflar); her komut kararı denetim kaydında; hesap kaydı · TACACS+ üzerinden TLS 1.3 (RFC 9887) |
| PKI | İç CA · profil tabanlı üretim (RFC 5280) · SCEP (RFC 8894) · EST (RFC 7030; ECDSA dahil) · OCSP (RFC 6960) · CRL (sahaya imzalı dağıtım) · EAP-TLS iptal denetimi · ömür alarmları 90/60/30 gün |
| Kimlik kaynakları | Yerel kullanıcı/cihaz veritabanı · LDAP / AD · dış RADIUS · dış TACACS+ · sertifika (EAP-TLS) · MAC envanteri |
| Süreklilik ve HA | |
| Süreklilik | Saha düğümünde yerel karar tablosu ve son onaylı politika; kipler normal / kısıtlı / süreklilik; merkez kopukluğunda 802.1X/MAB ve dinamik VLAN kararları kesintisiz — 30 güne kadar (ayarlanabilir) |
| HA / dağıtım | İkinci merkez (otomatik devralma / geri dönüş, tek yazar) · saha düğümleri "ev merkez" ile iki merkeze dağıtılır (yük paylaşımı) · imzalı nesil dağıtımı (süre sonu, geri alma) · karar aşamaları doğrulandı → uygulandı → teyit edildi |
| Yönetim ve izleme | |
| Yönetim | HTTPS web (TR/EN/FR; rol duyarlı admin / operatör / izleyici) · yönetici girişi için dış TACACS+/RADIUS/LDAP · REST API · cihaz yönetimi (TACACS+) ekranı · canlı kararlar · "NEDEN?" teşhis ekranı · hazır şablonlar ve anahtar reçeteleri · destek paketi (sırsız) |
| İzleme | SNMPv3 (authPriv) + SIMGENET-NAC-MIB + bildirimler · X.733 alarm yönetimi · zaman güveni izleme (PTP/GNSS/NTP) · günlük rapor (JSON/CSV/API, 730 gün) |
| Kayıt / SIEM | Syslog CEF (RFC 5424), TLS ile (RFC 5425) · yönetici denetim kaydı · zaman damgalı karar günlüğü · saklama ve döndürme politikası · sır içermeyen kayıt |
| Güvenlik | IEC 62443-4-2 ilkeleri (en az yetki, oturum/kilit, denetim) · parola politikası ve brute-force kilidi · sırlar ekranda ve kayıtlarda maskeli · zaman güveni (GNSS/NTP) kararın parçası |
| Yedek / güncelleme | Yedek alma / geri yükleme (manifest + sağlama, onaylı) · imzalı yazılım paketi, A/B kurulum, geri dönüş · politika neslinde geri alma |
| Kapasite ve kurulum | |
| Kapasite (ölçülmüş) | Tek saha düğümü 421.000+ karar/gün · merkez devralma 161–245 s, geri dönüş 234–315 s (9 saha, 3 senaryo) · merkezsiz çalışma 30 güne kadar · politika dağıtımı 9 sahaya < 2 dk · rapor saklama 730 gün |
| Entegrasyon | SMG-SW anahtar / SMGOS router (802.1X, MAB, dinamik VLAN, Filter-Id, CoA, cihaz-yönetim AAA, ortak CA) · Simgenet GNSS Server · Simgenet SVP (uygunluk vektörleri) · standart RADIUS/TACACS+/CoA ile üçüncü taraf anahtar ve erişim noktaları |
| Kurulum | NAC Merkez: Simgenet SMG-NAC104 · NAC Saha: Simgenet donanım veya sanal makine · Merkez 4 vCPU / 8 GB / 100 GB · Saha 2–4 vCPU / 4–8 GB / 60 GB · saha kurulumu: imaj + kayıt belirteci → otomatik kayıt · izleme modu ile devreye alma |
| Dil | TR / EN / FR |
| Kapsam dışı | Bulut/SaaS · posture/uyumluluk ajanı · misafir/captive portal · BYOD self-servis · Wi-Fi denetleyici işlevi |
| Referans standartlar | IEEE 802.1X-2020 · RFC 5216 · RFC 2865/2866/2869 · RFC 5997 · RFC 3580 · RFC 5176 · RFC 5607 · RFC 6614 · RFC 8907 · RFC 9887 · RFC 7030 · RFC 8894 · RFC 6960 · RFC 5280 · RFC 5424/5425 · RFC 3411–3418 · RFC 5905 · IEC 62443-3-3 / 62443-4-2 · X.733 |